엔비디아 OpenShell 설치법: AI 에이전트를 샌드박스에 가두는 법

클로드 코드나 오픈코드 같은 코딩 에이전트에 일을 맡기면, 중간중간 “이 명령 실행해도 될까요?” 하고 묻는 창에 계속 ‘예’를 누르게 되죠. 몇 번 누르다 보면 귀찮아서 아예 다 허용으로 바꾸고 싶어지고요. 그런데 그 순간부터 에이전트는 내 홈 폴더, API 키, 인터넷 전부에 손이 닿습니다.
오늘 아침 깃허브 급상승 목록 맨 위쪽에 이 문제를 정면으로 다루는 도구가 있었어요. 엔비디아가 만든 OpenShell(오픈셸), 하루 만에 별이 1,200개 넘게 붙었습니다. 공식 README와 NVIDIA 문서, 9월 말 보도자료를 끝까지 읽고 이게 뭔지, 어떻게 설치하는지, 그리고 제 라즈베리파이에서는 왜 바로 못 돌리는지까지 적어 봅니다.
OpenShell, 한 줄로 말하면
저장소 소개 문구는 “자율 AI 에이전트를 위한 안전하고 비공개인 런타임”이에요. 쉽게 풀면, 에이전트를 샌드박스(밖과 격리된 상자) 안에 넣고 돌리면서 어떤 파일을 읽을 수 있는지, 어디로 인터넷 연결을 할 수 있는지를 미리 적어 둔 규칙(정책)대로만 허락해 주는 도구입니다. 규칙에 없는 건 전부 막는 게 기본값이고요.
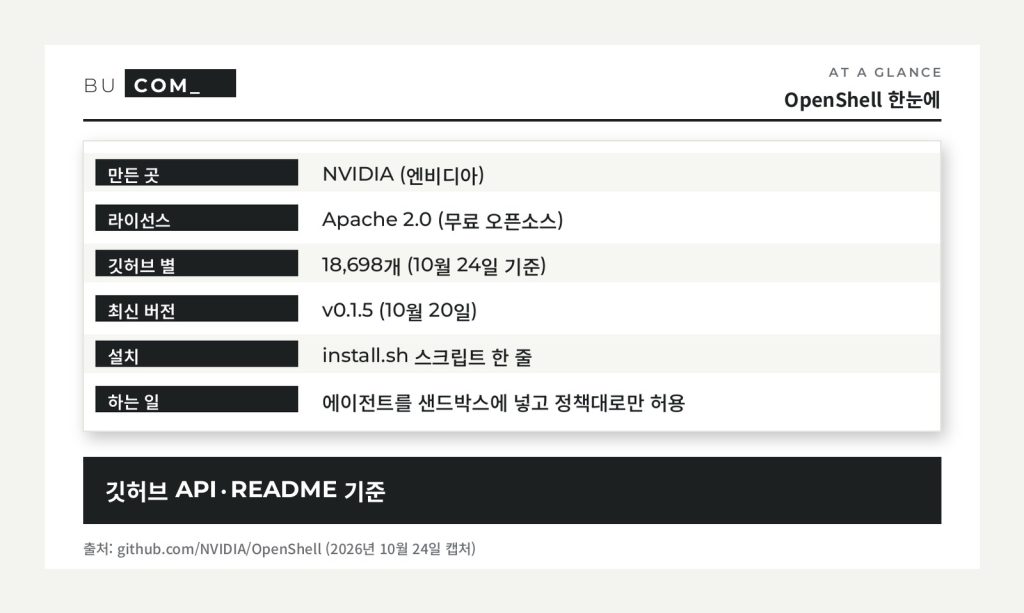
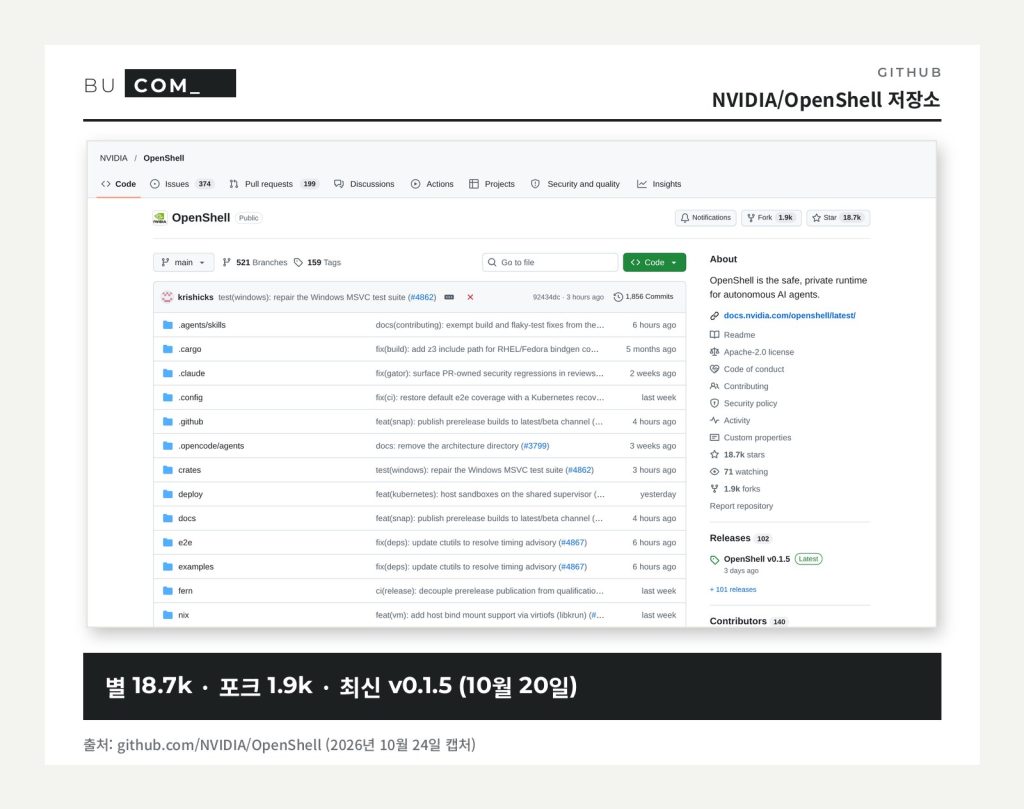
저장소는 2026년 2월 24일에 열렸고, 10월 24일 아침 기준 별 18,698개, 포크 1,876개입니다. 라이선스는 Apache 2.0이라 무료로 쓸 수 있어요. 최신 정식 버전은 10월 20일에 나온 v0.1.5이고, 지원 문서에는 “정식 버전은 보통 매주 화요일에 낸다”고 적혀 있습니다. 아직 0.1 대라는 점은 기억해 두면 좋겠어요.
엔비디아가 왜 이걸 만들었을까
OpenShell은 혼자 나온 도구가 아니에요. 엔비디아는 9월 28일 ‘Open Agent Safety Platform’이라는 이름으로 AI 에이전트 보안 묶음을 발표했는데, 그 한쪽이 오픈소스 OpenShell이고 다른 한쪽이 Sentry라는 참조 설계예요. Sentry는 BlueField-4 DPU(서버용 네트워크·보안 전용 칩) 위에서 에이전트를 바깥에서 지켜보다가 경계를 넘으려 하면 격리하는 감시자 역할이라고 설명돼 있습니다.
보도자료에는 함께하는 회사로 앤트로픽, 마이크로소프트, 시스코, 크라우드스트라이크, 허깅페이스, 레드햇, SAP 등이 이름을 올렸고, 100곳이 넘는 조직이 이 기술로 작업 중이라고 적혀 있어요. 젠슨 황 CEO는 “AI 안전 문제를 풀어야 AI의 잠재력이 실현된다”는 취지로 말했고요. Sentry는 데이터센터 이야기라 일반 사용자와는 거리가 멀고, 우리가 직접 받아서 써 볼 수 있는 건 OpenShell 쪽입니다.
어떻게 에이전트를 가두나요
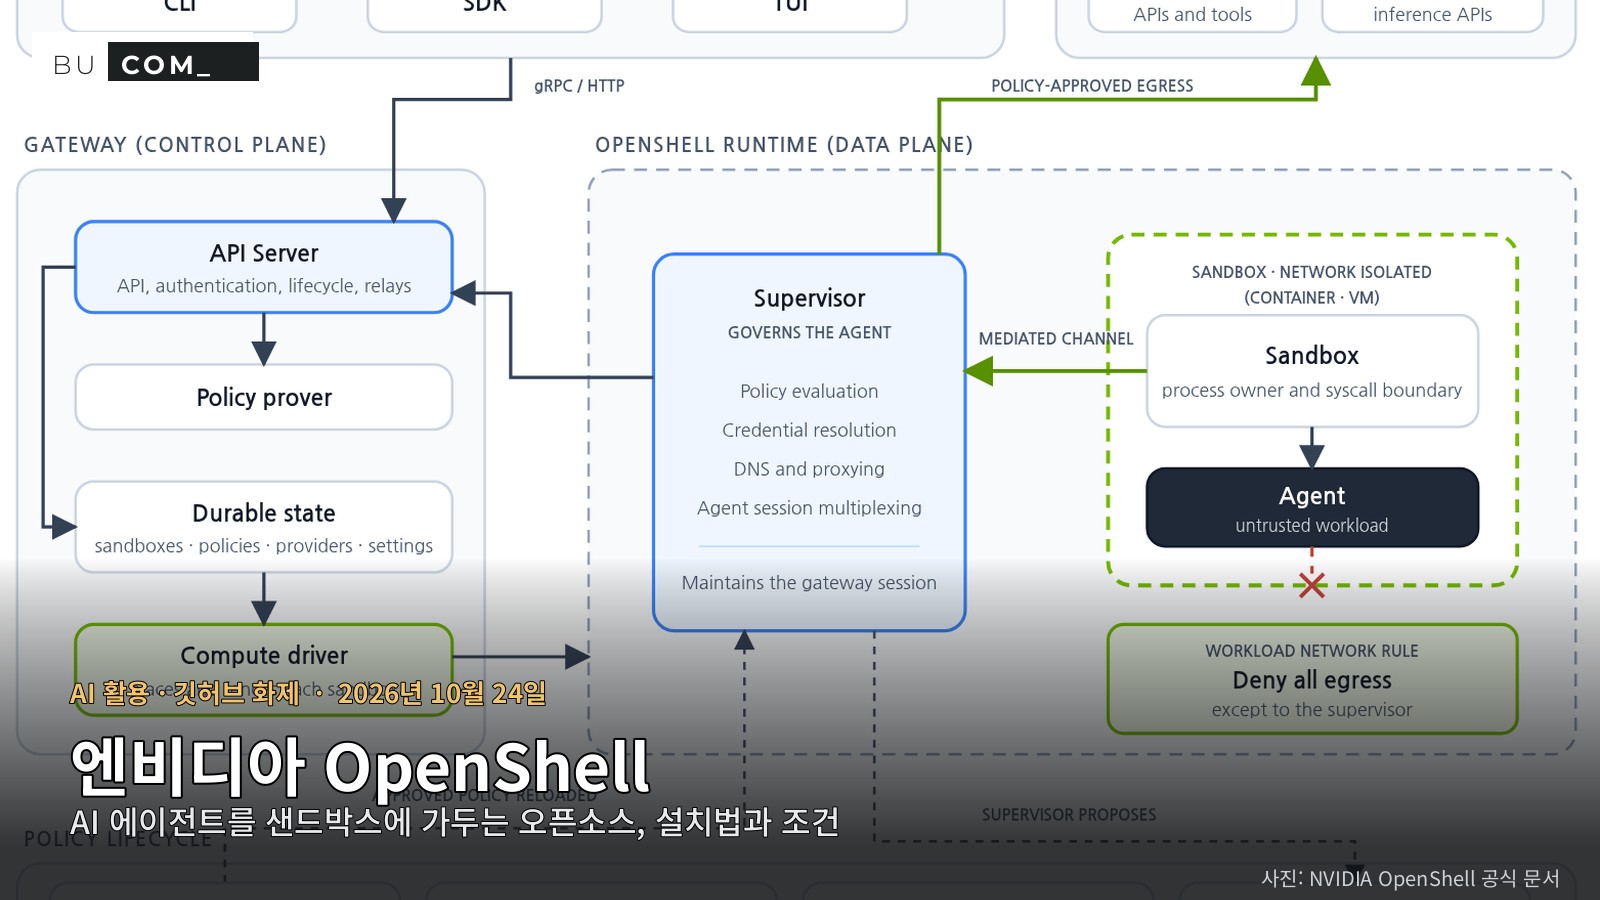
공식 아키텍처 문서를 보면 세 부분으로 나뉘어요. 샌드박스 만들고 정책을 관리하는 게이트웨이, 샌드박스 바깥에서 요청 하나하나를 검사하는 슈퍼바이저, 그리고 에이전트가 실제로 돌아가는 샌드박스입니다.
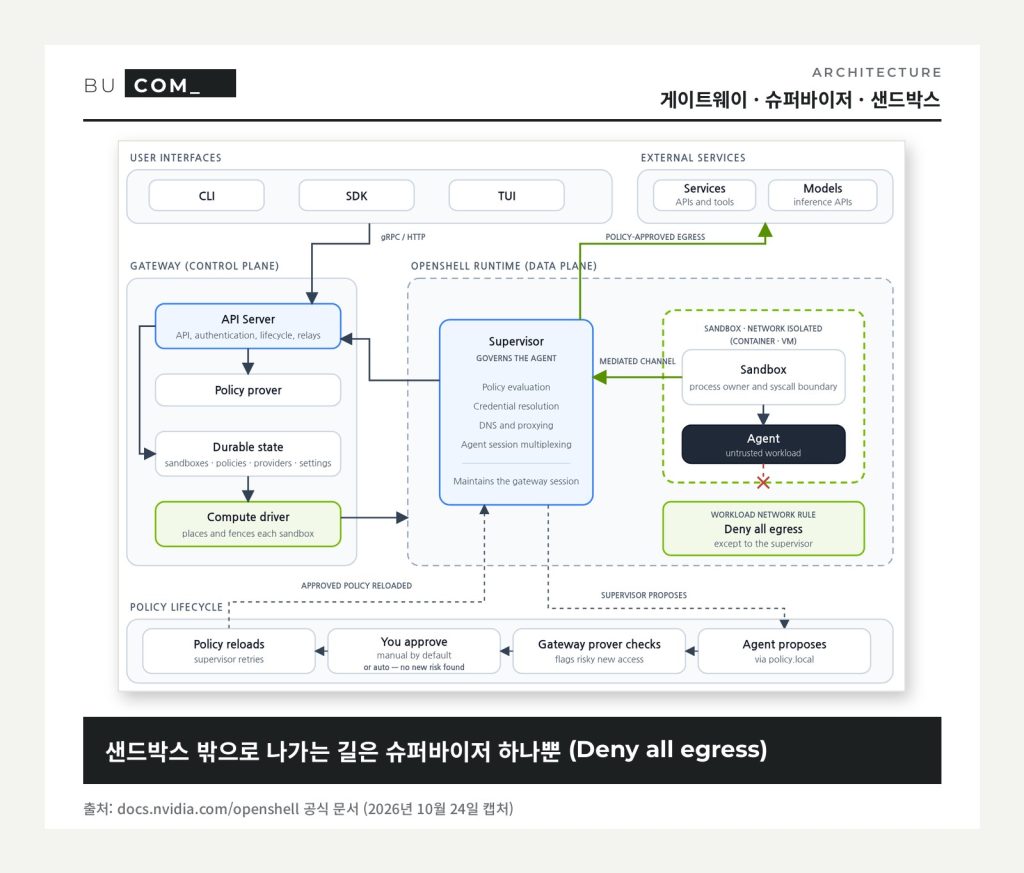
그림 오른쪽 점선 상자가 샌드박스예요. 아래쪽에 ‘Deny all egress’라고 적힌 칸이 보이죠. 샌드박스에서 밖으로 나가는 연결은 슈퍼바이저를 거치는 길 하나만 빼고 다 막혀 있다는 뜻입니다. 파일 접근은 리눅스 커널의 Landlock(프로그램별로 접근 가능한 폴더를 제한하는 기능), 시스템 호출과 네트워크 연결은 seccomp(프로그램이 쓸 수 있는 커널 기능을 거르는 장치)로 붙잡아요.
제일 마음에 든 부분은 비밀번호·API 키 처리예요. 문서에 따르면 에이전트는 진짜 자격 증명을 아예 보지 못하고, 허용된 주소로 나가는 요청에만 OpenShell이 키를 붙여 준다고 합니다. 에이전트가 프롬프트 공격을 당해서 키를 어딘가로 보내려 해도 손에 키가 없는 셈이죠.
정책을 넓힐 때도 그냥 넘어가지 않아요. 정책 변경안이 올라오면 ‘정책 증명기(policy prover)’가 형식 검증(수학적으로 허용 범위를 따져 보는 방법)으로 새로 열리는 위험한 접근, 예를 들어 키를 들고 새 서버로 나가는 길 같은 걸 찾아내고, 걸리면 사람이 확인할 때까지 자동 승인을 막습니다.
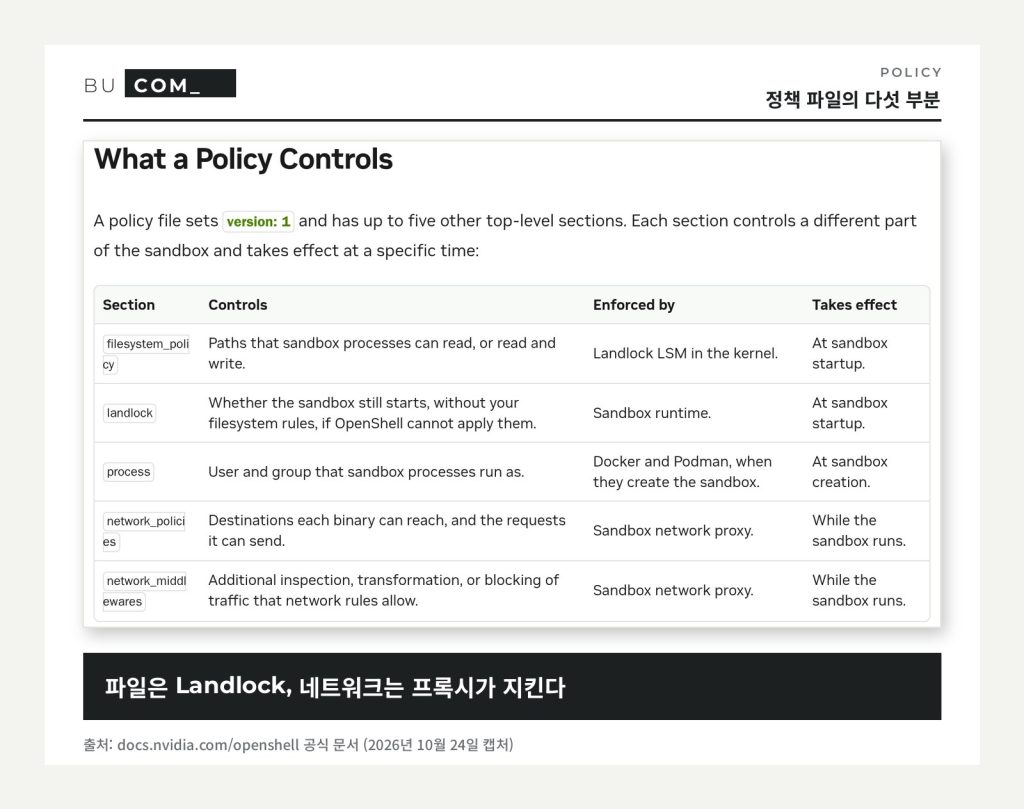
정책 파일은 YAML이고, 위 표처럼 다섯 부분으로 나뉘어요. 파일·Landlock·실행 사용자 설정은 샌드박스가 시작될 때 고정되고, 네트워크 규칙은 돌아가는 중에도 바꿀 수 있습니다. 규칙마다 “어느 프로그램이 어느 주소로 갈 수 있는지”를 함께 적게 돼 있어서, 같은 깃허브 API라도 읽기만 허용하고 쓰기는 막는 식이 가능해요.
설치는 명령 두 줄
공식 설치 문서 기준으로는 이렇습니다. 설치 스크립트가 운영체제에 맞는 패키지(우분투·데비안은 deb, 페도라는 RPM, 맥은 홈브루)를 깔고 로컬 게이트웨이까지 띄워 줘요.
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell status
openshell sandbox create --name demo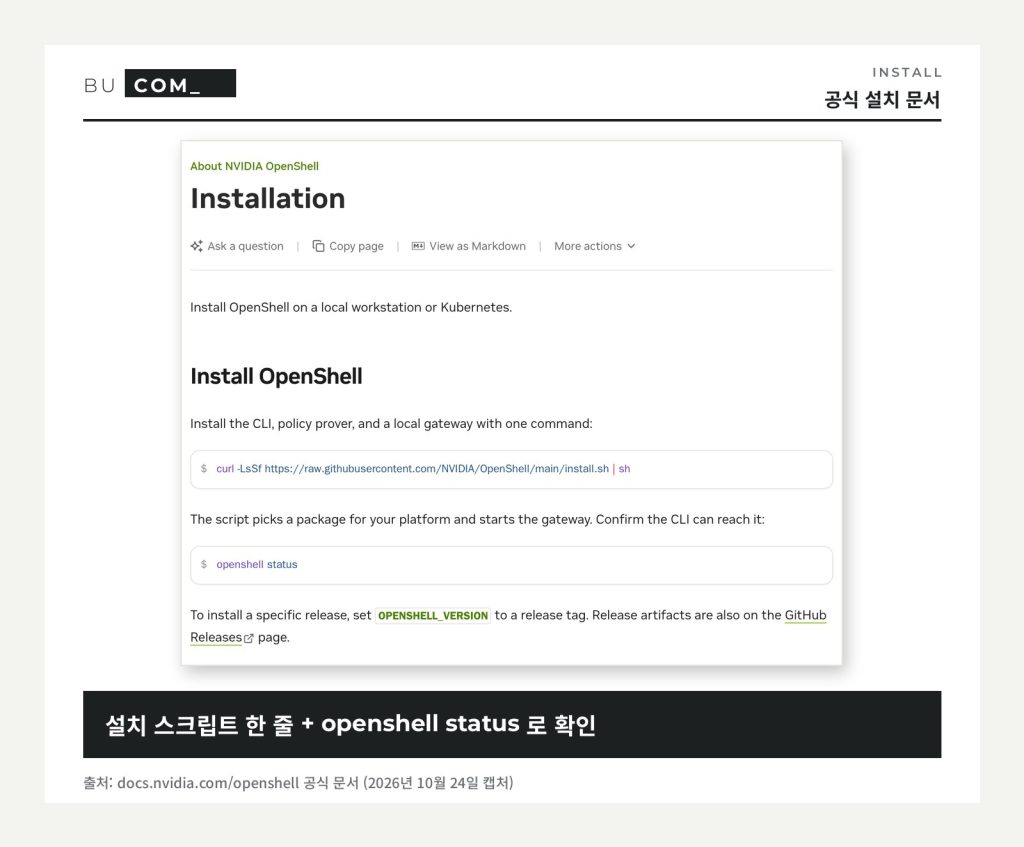
리눅스에서는 게이트웨이가 사용자 서비스로 https://127.0.0.1:17670 에서 돌아가요. 그리고 처음 만든 샌드박스는 에이전트가 하나도 깔려 있지 않은 최소 우분투 24.04 이미지라서, 저 명령만으로는 빈 상자 하나가 생기는 정도입니다. 특정 버전으로 고정하고 싶으면 OPENSHELL_VERSION=v0.1.5 처럼 붙이면 되고요.
하나 짚고 갈 점이 있어요. README에 익명 사용 통계를 보낸다고 적혀 있습니다. 샌드박스 이름, 파일 경로, 프롬프트, 키, 모델 이름은 수집하지 않는다고 밝히고 있고, 끄려면 게이트웨이에 OPENSHELL_TELEMETRY_ENABLED=false 를 주면 돼요.
에이전트 실제로 넣어 보기 — 공식 예시
공식 문서 ‘Run Your First Agent’는 오픈코드(opencode)를 오픈라우터의 무료 모델로 돌리는 예시를 보여 줘요. 순서는 키 등록 → 샌드박스 만들기 → 막힌 접근 승인입니다.
# 1. 오픈라우터 키를 등록 (키는 openrouter.ai 로만 나감)
openshell profile import \
  --url https://raw.githubusercontent.com/NVIDIA/OpenShell/main/providers/openrouter.yaml
openshell provider create --name openrouter --type openrouter --from-existing

# 2. 오픈코드 이미지로 샌드박스를 만들고 바로 실행
openshell sandbox create --name my-agent \
  --from ghcr.io/anomalyco/opencode:latest \
  --provider openrouter \
  -- opencode -m openrouter/nvidia/nemotron-3.5-lightning:free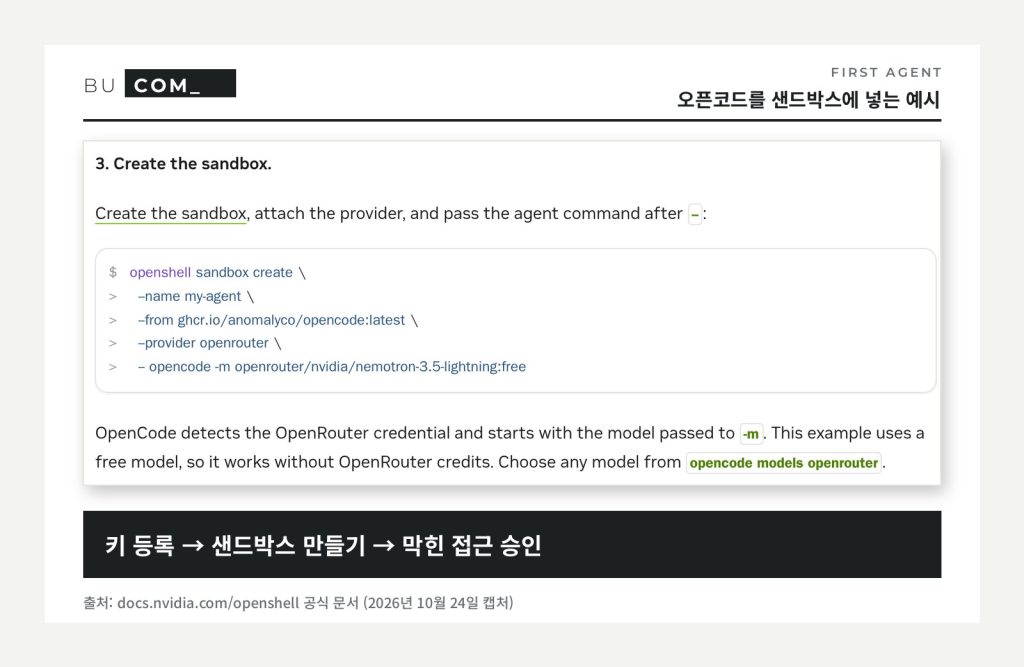
재밌는 건 그다음이에요. 에이전트가 정책에 없는 주소로 나가려 하면 OpenShell이 막고, 그 대신 “이 주소를 열어 줄까요?” 하는 좁은 규칙 초안을 만들어 둡니다. 사람은 밖에서 목록을 보고 승인하거나 이유를 달아 거절하면 돼요.
openshell rule get my-agent --status pending
openshell rule approve my-agent --chunk-id <chunk-id>
openshell rule reject my-agent --chunk-id <chunk-id> --reason "Not needed for this task."
승인한 규칙은 샌드박스를 다시 켜지 않아도 바로 적용된다고 해요. 한 번에 다 승인하는 rule approve-all 도 있는데, 증명기가 보안 경고를 단 항목은 일부러 옵션을 더 주지 않으면 건너뜁니다. 클로드 코드 같은 에이전트에 OpenShell 사용법을 가르치는 스킬도 npx skills add NVIDIA/OpenShell 로 따로 제공돼요. 스킬 형식이 뭔지는 어제 쓴 Agent Skills 글에 정리해 뒀습니다.
제 라즈베리파이에선 왜 안 될까
지원 표를 보면 리눅스(데비안·우분투) amd64·arm64, 애플 실리콘 맥(도커 데스크톱)은 정식 지원이고, 윈도우는 WSL 2 + 도커 데스크톱으로 ‘실험적’ 지원이에요. 도커는 28.0 이상, 포드맨은 5.x가 필요합니다.
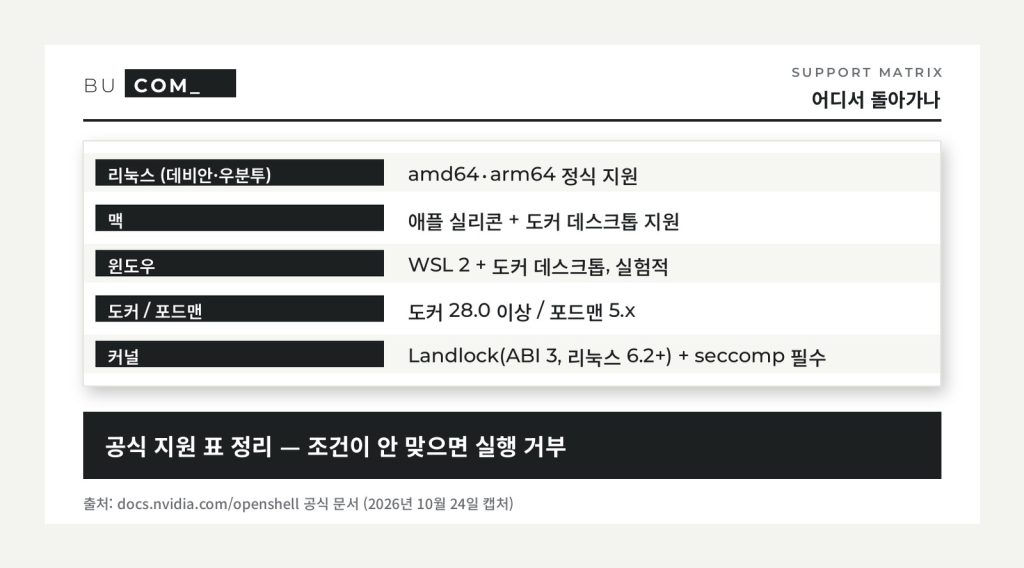
이 블로그가 돌아가는 라즈베리파이 5도 arm64 리눅스라 될 줄 알았는데, 문서의 커널 요구 사항을 보고 직접 확인해 봤어요. 결과가 아래 화면입니다.
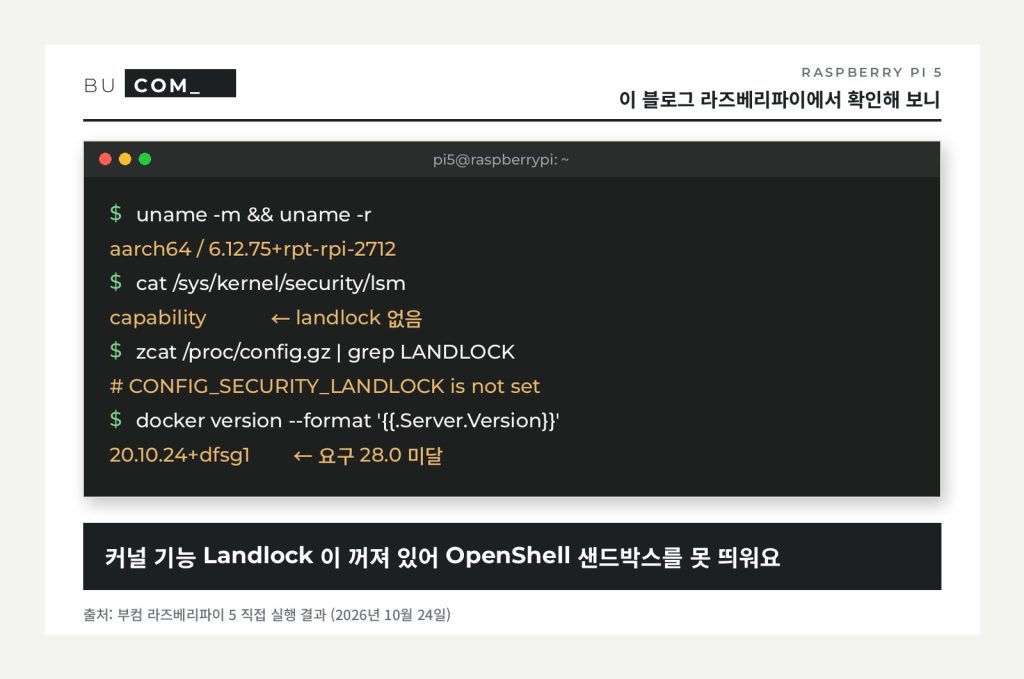
커널은 6.12라 버전은 충분한데, 라즈베리파이 기본 커널에는 Landlock이 아예 빠져 있었어요(CONFIG_SECURITY_LANDLOCK is not set). 켜져 있는 보안 모듈도 capability 하나뿐이고요. 문서에는 Landlock이 꺼져 있으면 샌드박스가 실행 자체를 거부(fail closed)한다고 적혀 있습니다. 도커도 20.10이라 요구 버전 28.0에 한참 못 미치고요. 커널을 직접 빌드하지 않는 한 이 기계에서는 못 돌린다는 결론이라, 설치는 하지 않았습니다.
애플 실리콘 맥은 이 커널 기능이 도커 데스크톱의 리눅스 가상머신 안에서 돌아간다고 문서에 나와 있어요. 리눅스 PC라면 문서가 “커널 버전만으로는 보장 안 된다”고 못 박고 있으니 설치 전에 cat /sys/kernel/security/lsm 결과에 landlock 이 있는지 한 번 보는 게 좋겠습니다.
누가 써 볼 만한가
코딩 에이전트에 자동 승인을 켜 두고 오래 일을 맡기는 분, 회사 키를 쓰는 에이전트를 여러 개 돌리는 팀이라면 한번 볼 만해요. 반대로 클로드 코드를 가끔 대화형으로만 쓰고 명령마다 직접 확인하는 분이라면 지금 당장 필요한 도구는 아닙니다. 설정할 게 꽤 많거든요.
제 생각엔 이 도구가 의미 있는 이유는 “AI한테 조심하라고 부탁하는 것”과 “AI가 못 하게 막는 것”을 분명히 나눠 놨다는 점이에요. 에이전트 안쪽의 허가 창은 결국 에이전트 프로그램이 지키는 약속이고, OpenShell은 그 바깥 커널에서 막습니다. 며칠 전 다룬 클라우드플레어 security-audit 스킬이 코드의 구멍을 찾는 쪽이라면, 이건 에이전트 자체를 우리에 넣는 쪽이죠.
다만 아직 0.1 버전이고 열린 이슈도 많은 편이라, 실제 업무 키를 바로 맡기기보다는 테스트용 PC에서 먼저 손에 익혀 보는 게 순서 같아요. 저는 Landlock이 켜진 우분투 PC에서 오픈코드 예시를 그대로 돌려 보고, 막힌 요청이 어떤 모양으로 올라오는지 후기로 정리해 볼 생각입니다. 여러분은 에이전트에 어디까지 권한을 주고 쓰고 계신가요?
출처
· NVIDIA/OpenShell 깃허브 저장소·README
· OpenShell v0.1.5 릴리스 노트
· NVIDIA OpenShell 문서 — Architecture
· NVIDIA OpenShell 문서 — Installation
· NVIDIA OpenShell 문서 — Run Your First Agent
· NVIDIA OpenShell 문서 — Support Matrix
· NVIDIA OpenShell 문서 — Policies
· NVIDIA 보도자료 — Open Agent Safety Platform (2026년 9월 28일)
(2026년 10월 24일 확인)
컴퓨터가 고장 났다면 부산 컴퓨터수리 · 출장수리 부컴에 맡겨 주세요. 부산·울산·김해·양산 어디든 직접 방문합니다.