클라우드플레어 security-audit 스킬: AI 코드 보안 감사법

코딩 에이전트한테 “보안 검사도 좀 해 줘” 하면 그럴듯한 목록이 금방 나오죠. 문제는 그중 절반이 실제로는 문제가 아니라는 거예요. 확인하느라 시간이 더 듭니다. 클라우드플레어가 이 부분을 고치겠다고 공개한 스킬이 오늘 아침에도 깃허브 급상승 목록에 있었어요. 하루에 별이 2천 개 가까이 붙었습니다.
이름은 security-audit예요. README와 SKILL.md, 클라우드플레어 공식 블로그 글까지 읽고 이 스킬이 뭘 하는지, 어떻게 설치하는지, 쓰기 전에 꼭 알아 둘 점을 적어 봅니다. 제 PC에서 직접 돌려 본 건 아니라서 공식 문서에 적힌 내용 위주로 썼어요.
security-audit 스킬은 뭔가요
스킬(skill)은 코딩 에이전트에게 주는 작업 설명서 묶음이에요. 클로드 코드 같은 도구가 상황에 맞으면 알아서 꺼내 읽고 그 순서대로 일합니다. 이 스킬은 에이전트를 보안 감사자로 바꿔 주는 설명서예요. README 첫 줄도 “코딩 에이전트를 보안 감사자로 바꾸는 스킬”이라고 소개합니다.
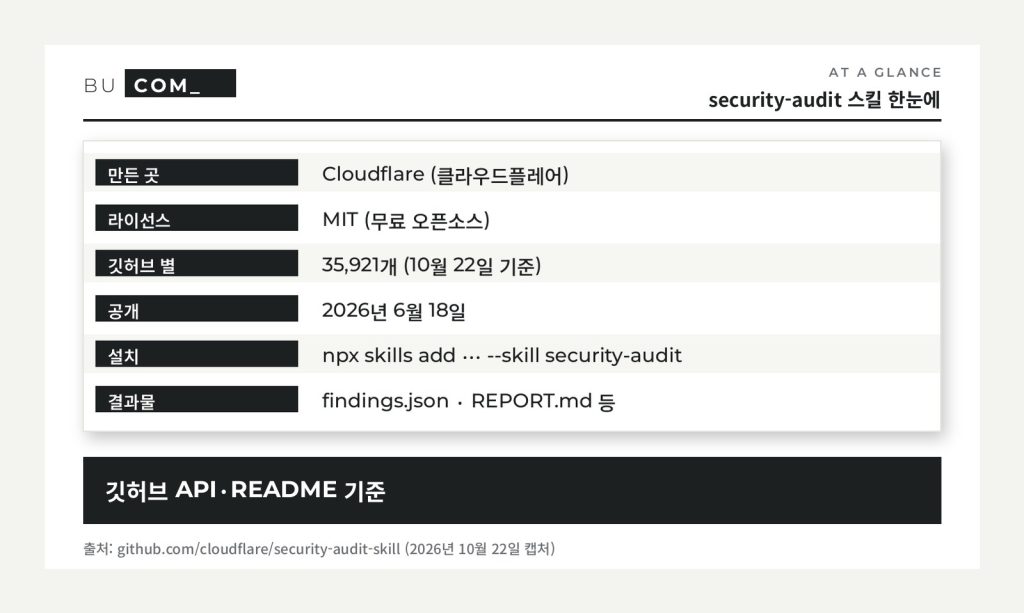
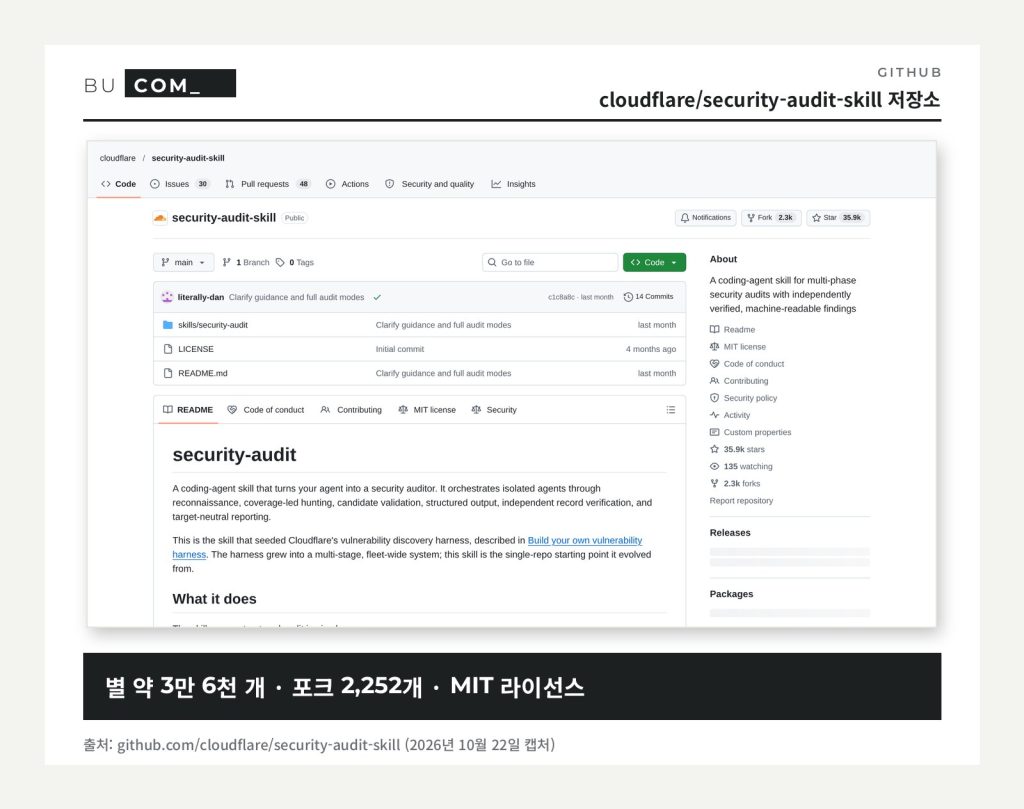
저장소는 2026년 6월 18일에 열렸고, 10월 22일 기준 별 35,921개, 포크 2,252개예요. 라이선스는 MIT라 무료로 쓸 수 있습니다. SKILL.md 안에는 특정 회사 에이전트 전용이 아니라고 적혀 있어요(agent-neutral). 다만 준비물에 “도구 사용과 하위 에이전트 병렬 실행을 지원하는 모델”이 들어 있어서 클로드 코드처럼 하위 에이전트를 띄울 수 있는 도구여야 제대로 굴러갑니다.
클라우드플레어가 왜 이걸 공개했을까
같은 날 클라우드플레어 공식 블로그에 “Build your own vulnerability harness(취약점 찾는 하네스를 직접 만들어라)”라는 글이 올라왔어요. 하네스는 여러 AI 에이전트를 묶어 순서대로 돌리는 틀이라고 보시면 됩니다. 클라우드플레어는 지금 사내 코드 전체를 이런 틀로 계속 검사하는데, 그 출발점이 이 스킬이었다고 해요.
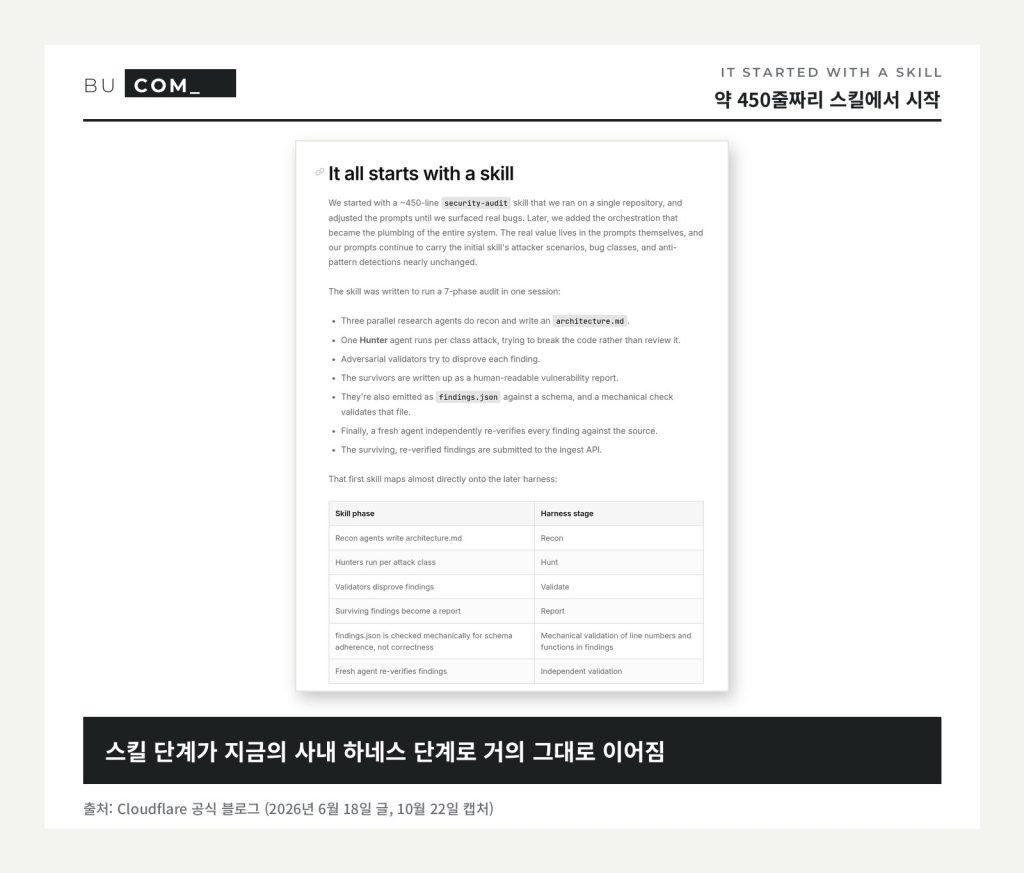
블로그에 따르면 처음엔 약 450줄짜리 security-audit 스킬을 저장소 하나에 돌리면서 실제 버그가 나올 때까지 프롬프트를 고쳤다고 해요. 그리고 지금 큰 시스템에도 이 스킬의 공격 시나리오, 버그 종류, 잘못된 판단 패턴 목록이 “거의 그대로” 들어가 있다고 적었습니다. 결국 회사 보안팀이 실제로 써 온 프롬프트를 그대로 내놓은 셈이에요.
한계도 솔직하게 적혀 있어요. 한 시간쯤 돌리면 대화 기억(컨텍스트)이 꽉 차서 앞에서 찾은 걸 잊어버리고, 중간에 끊기면 처음부터 다시 해야 하고, 저장소 하나만 보니 다른 프로그램과 이어지는 부분은 못 본다는 거예요. 그래서 사내에서는 따로 큰 시스템을 만들었고, 이 스킬은 “저장소 하나에서 시작하는 버전”으로 남겨 둔 겁니다.
6단계로 나눠서 검사해요
보통 에이전트에게 보안 검사를 맡기면 한 번 쭉 읽고 의심 가는 걸 나열하고 끝나죠. 이 스킬은 README에 나온 대로 여섯 단계를 밟습니다.
- 정찰 — 구조, 신뢰 경계(외부 입력이 안쪽으로 들어오는 지점), 입력 경로를 정리해
architecture.md와 검사 범위 목록(coverage-ledger.json)을 만듦 - 취약점 찾기 — 서로 분리된 ‘헌터’ 에이전트들이 범위 목록을 나눠 맡고, 빠진 곳은 따로 점검
- 후보 검증 — 새 검증 에이전트가 각 후보를 “아니다”라고 반박해 봄
- 기록 — 결과를
findings.json에 정해진 형식으로 적고 형식 검사 - 독립 재검증 — 또 다른 새 에이전트가 소스 코드와 다시 대조
- 보고서 —
REPORT.md,FINDINGS-DETAIL.md,NEEDS-VALIDATION.md작성
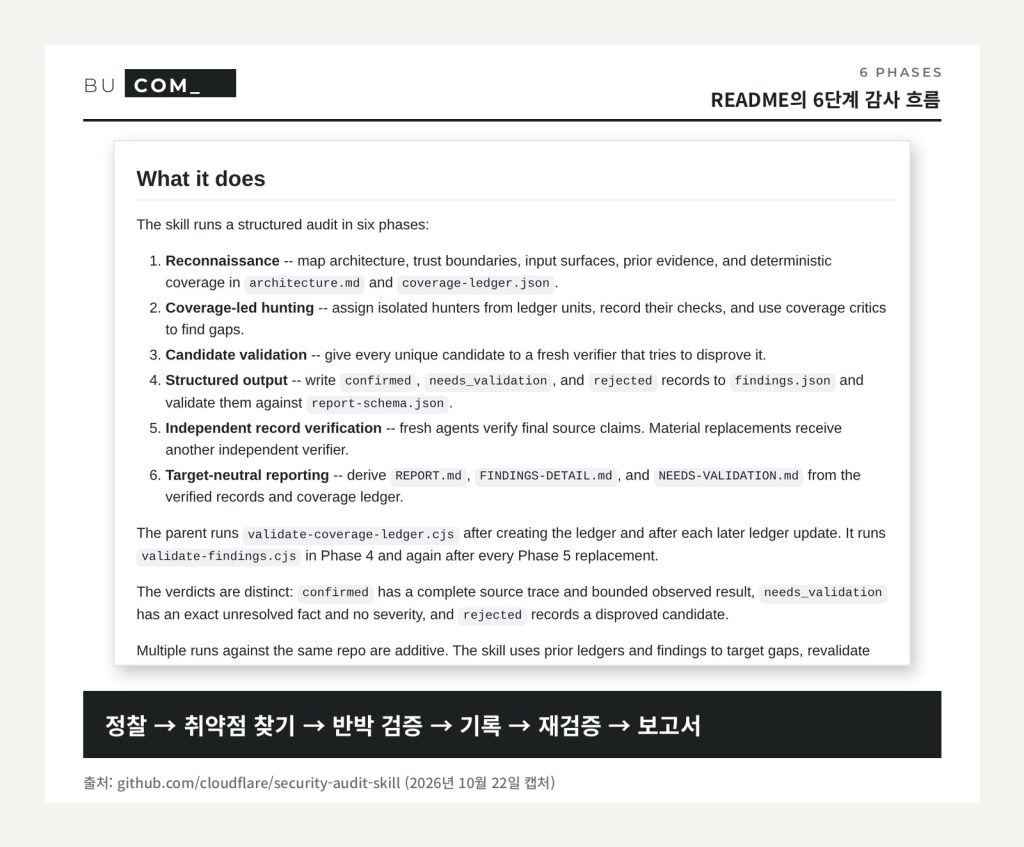
눈여겨볼 건 결과가 세 가지로 나뉜다는 점이에요. 소스 코드로 끝까지 확인된 건 confirmed, 의심은 되지만 확인 못 한 사실이 남은 건 needs_validation, 검증에서 반박된 건 rejected입니다. 확인 안 된 건 심각도도 매기지 않아요. 설계 원칙에도 “찾은 에이전트와 검사하는 에이전트는 절대 같지 않다”, “체크리스트에서 벗어났다고 취약점이 아니다, 실제 피해가 있어야 한다”고 적혀 있습니다.
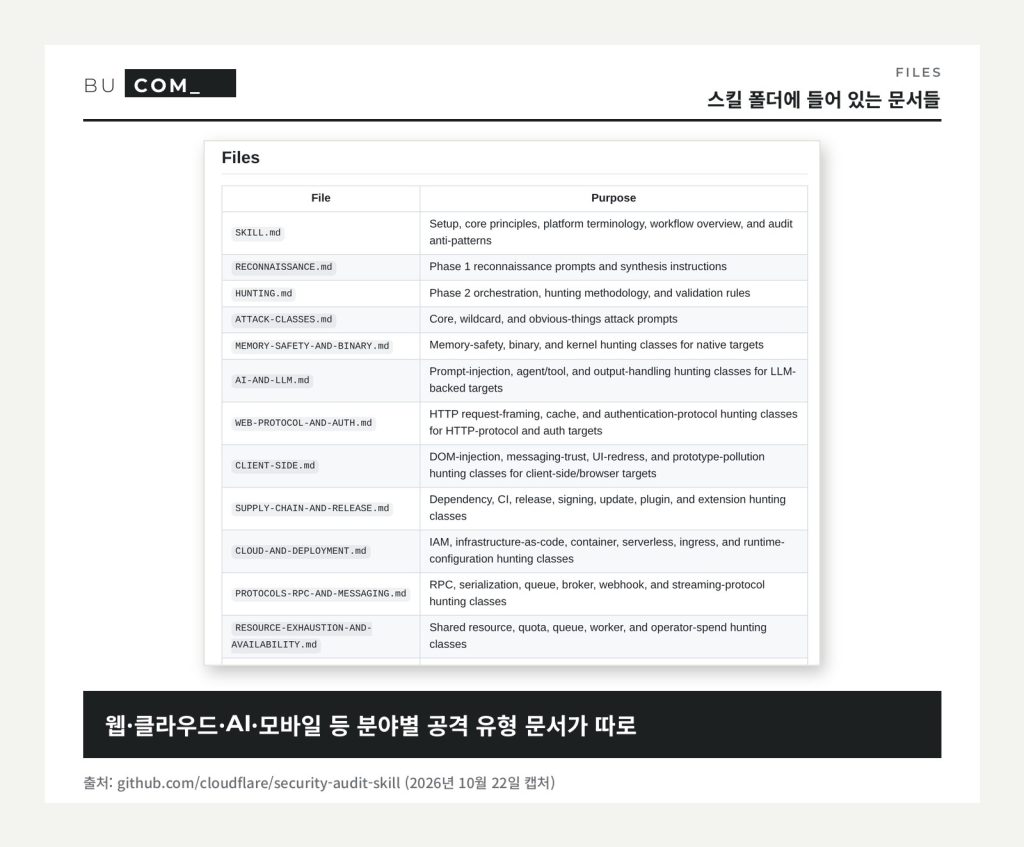
스킬 폴더에는 이 흐름을 설명하는 SKILL.md 말고도 분야별 문서가 따로 들어 있어요. 웹 인증, 클라우드 설정, AI·LLM(프롬프트 주입 같은 것), 공급망(라이브러리·배포 과정), 모바일·데스크톱 앱, 메모리 안전성 같은 식이에요. 대상 코드에 맞는 문서를 골라 읽는 구조입니다.
설치는 npx 한 줄
설치에는 Skills CLI(skills.sh에서 만든 스킬 설치 도구)를 씁니다. Node.js가 깔려 있으면 따로 받을 건 없어요. README에 적힌 명령 그대로예요.
# 지금 프로젝트에만 설치
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit

# 내 계정 전체(모든 프로젝트)에 설치
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
  --global

# 어느 에이전트에 깔지 고르는 옵션 보기
npx skills --help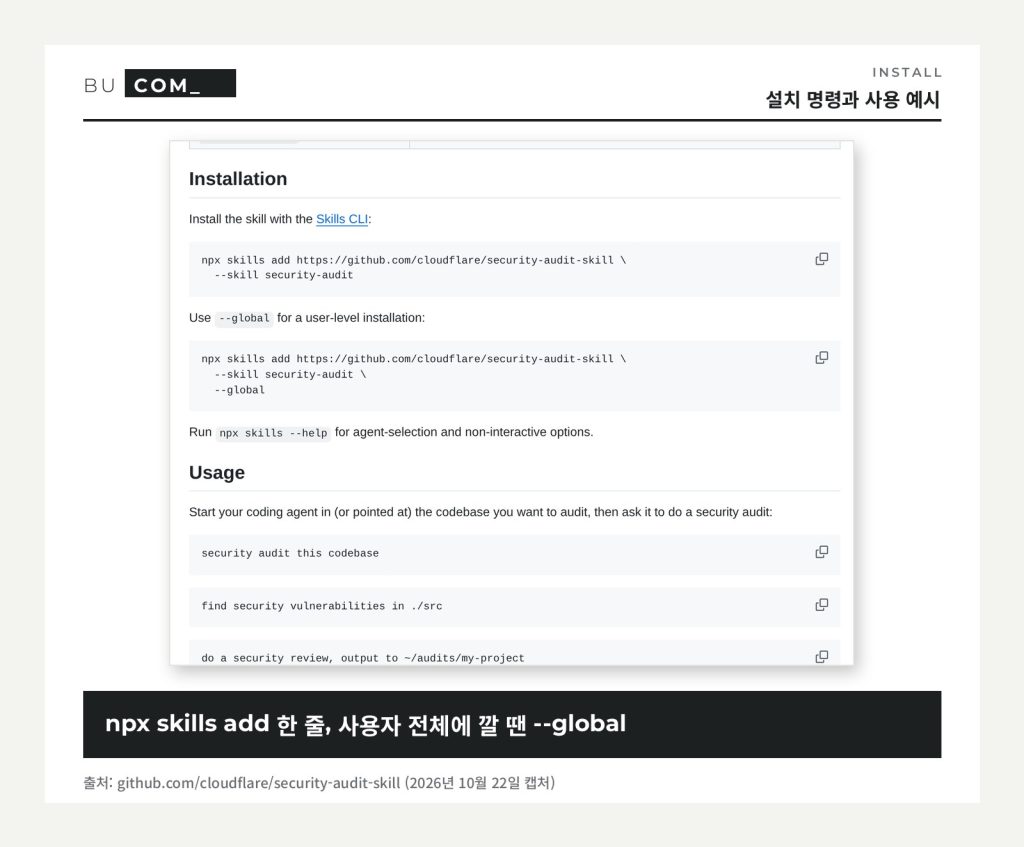
쓰는 법은 더 간단해요. 검사할 코드 폴더에서 코딩 에이전트를 켜고 영어로 이렇게 말하면 스킬이 알아서 켜집니다. 결과 폴더를 따로 말하지 않으면 ~/security-audit-skill/<저장소 이름>/run-<번호>에 저장된다고 해요. 내 코드 폴더 안에 결과를 쓰는 건 버전 관리에서 제외한 폴더를 직접 지정했을 때뿐입니다.
security audit this codebase
find security vulnerabilities in ./src
do a security review, output to ~/audits/my-project
하나 알아 둘 게 있어요. SKILL.md를 보면 이 스킬은 기본이 가이드 모드예요. “이 코드 보안상 괜찮아?” 같은 질문에는 필요한 부분만 참고해서 답하고, 파일도 만들지 않습니다. 6단계 전체를 돌리는 전체 감사 모드는 “코드베이스 전체 감사”, “모의해킹”, “보고서로 달라”처럼 분명하게 요청했을 때만 켜져요. 애매하면 에이전트가 먼저 한 번 되묻게 되어 있습니다.
돌리기 전에 꼭 알아 둘 것
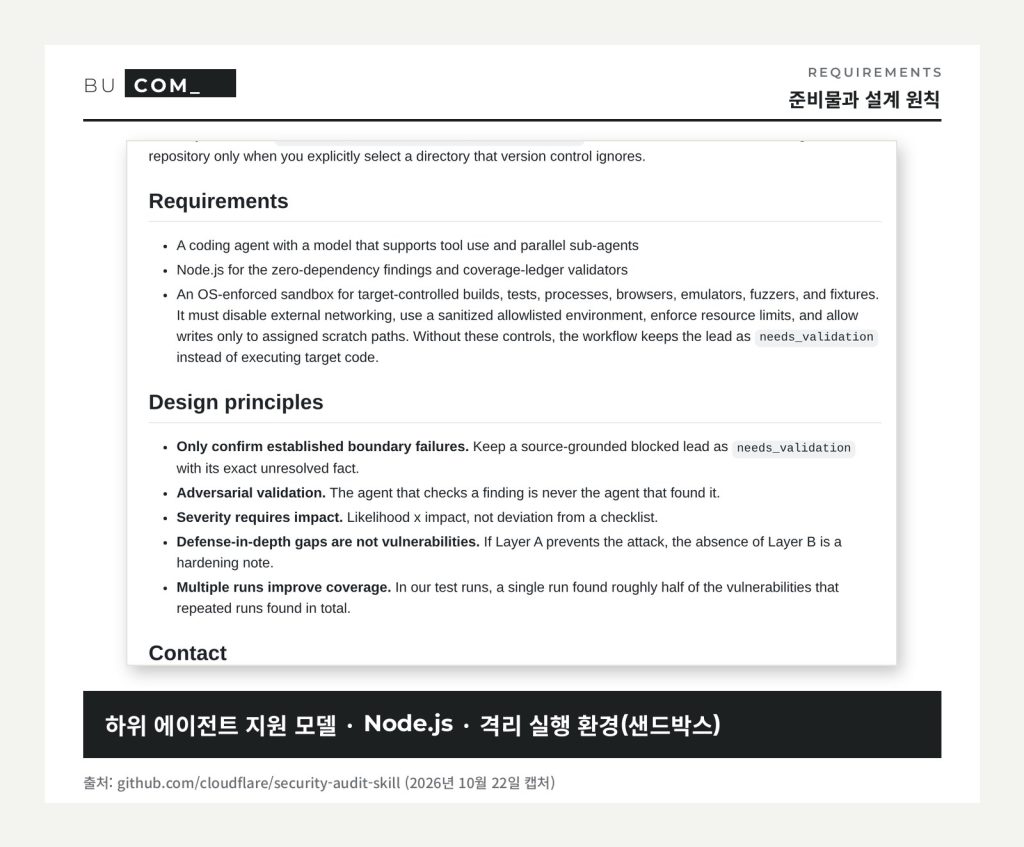
준비물 항목이 꽤 깐깐해요. 하위 에이전트를 지원하는 모델, 결과 검사기를 돌릴 Node.js, 그리고 OS 수준 샌드박스(격리된 실행 환경)입니다. 검사하는 코드를 직접 빌드하거나 실행해 볼 때는 외부 인터넷 차단, 깨끗한 환경 변수, 자원 제한, 정해진 폴더에만 쓰기 같은 조건을 다 갖춰야 해요. 이게 안 되면 코드를 실행하지 않고 해당 의심 건을 needs_validation으로 남깁니다.
SKILL.md에는 하지 말아야 할 것도 적혀 있어요. 실제 운영 중인 서버나 외부 서비스, 다른 사람 데이터는 건드리지 않고, 의존성을 새로 설치하지 않으며, 유료 API를 쓰지 않는다는 거예요. 내 코드를 소스 중심으로 점검하는 방어용 도구라는 뜻입니다. 당연한 얘기지만 남의 사이트나 서비스를 검사하는 데 쓰면 안 돼요. 허락받지 않은 대상을 두드리는 건 법적으로도 문제가 됩니다.
또 하나, README 설계 원칙에 “우리 테스트에서는 한 번 돌리면 여러 번 돌려서 찾은 전체 취약점의 대략 절반을 찾았다”고 적혀 있어요. 한 번 돌리고 “깨끗하다”고 믿으면 안 된다는 얘기죠. 같은 저장소에 다시 돌리면 이전 기록을 이어받아 빈 곳을 더 찾는 방식이라고 합니다.
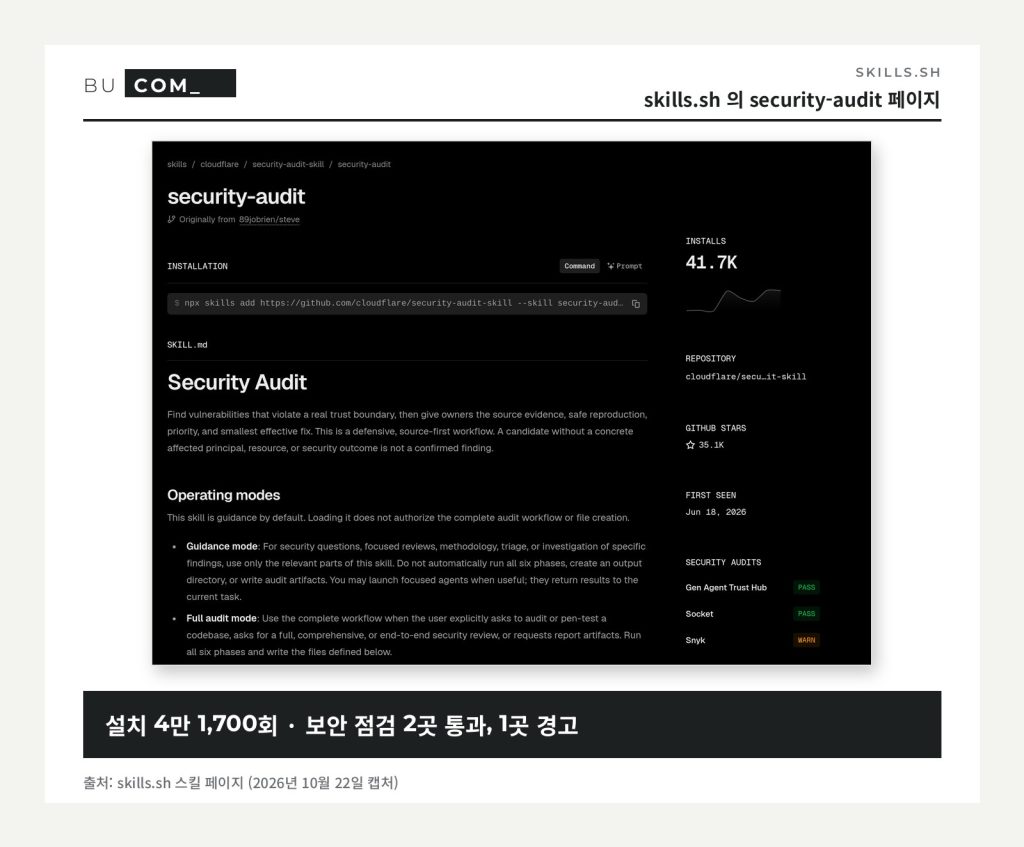
스킬 설치 사이트 skills.sh 페이지를 보면 설치 수가 4만 1,700회로 나와요. 같은 페이지의 보안 점검 항목에는 Gen Agent Trust Hub와 Socket이 ‘통과(PASS)’, Snyk가 ‘경고(WARN)’로 표시돼 있습니다. 경고 이유까지는 페이지에 나오지 않아서, 회사 업무용으로 쓰신다면 설치 전에 내용을 한 번 열어 보시는 게 좋겠어요.
누가 써 보면 좋을까
제 생각엔 혼자 서비스를 만들거나, 작은 회사에서 보안 담당자 없이 코드를 관리하는 분들한테 특히 쓸모가 있을 것 같아요. 그냥 “보안 검사해 줘”보다는 반박 검증을 거친 결과가 나오니 헛다리 짚는 목록을 확인하는 수고가 줄어들 거고, 결과가 JSON 파일로 남으니 다음에 다시 돌렸을 때 비교하기도 편합니다.
대신 헌터·검증 에이전트를 여러 개 띄우는 구조라 사용량은 꽤 들 거예요. 공식 문서에 비용 숫자는 없어서 얼마라고 말씀드리긴 어렵습니다. 처음엔 ./src 같은 작은 폴더 하나로 범위를 좁혀서 시작해 보시길 권해요. 클로드 코드를 쓰신다면 공식 플러그인 중 security-guidance도 있으니 클로드 코드 공식 플러그인 정리와 같이 보셔도 좋고, 스킬을 한꺼번에 많이 까는 게 걱정이라면 ECC 설치 전 주의할 점도 참고가 될 거예요. 비슷한 도구들은 클로드 코드 태그에 모아 두었습니다.
저도 부컴 블로그 자동화에 쓰는 스크립트 폴더에 한 번 돌려 보고, 실제로 뭐가 confirmed로 나오는지 후기로 정리해 볼 생각이에요. 여러분은 AI가 찾은 보안 문제, 어디까지 믿고 고치시나요?
출처
· cloudflare/security-audit-skill 깃허브 저장소·README
· security-audit SKILL.md
· Cloudflare 블로그 — Build your own vulnerability harness (2026년 6월 18일)
· skills.sh — security-audit
· GitHub Trending
(2026년 10월 22일 확인)
컴퓨터가 고장 났다면 부산 컴퓨터수리 · 출장수리 부컴에 맡겨 주세요. 부산·울산·김해·양산 어디든 직접 방문합니다.