리버싱 도구 5종 쉽게 정리: IDA·Ghidra·MCP·Magicmida, 다운로드 주소까지

⚠️ 중요 — 먼저 꼭 읽어 주세요
- 이 글은 보안 공부와 정보 제공을 위한 도구 소개 글이며, 특정 프로그램의 보호를 해제하거나 침해하는 방법을 안내하지 않습니다.
- 소개한 모든 프로그램의 설치·사용과 그 결과에 대한 책임은 전적으로 사용자 본인에게 있습니다. Bucom Blog(부컴)은 이 글의 정보를 이용해 생긴 어떠한 직·간접적 손해나 법적 문제에도 책임지지 않습니다.
- 남의 소프트웨어를 허락 없이 분석·해제·변조하거나, 불법 복제·라이선스 우회·게임 핵·해킹 등에 사용하면 저작권법, 정보통신망법, 부정경쟁방지법 등에 따라 형사 처벌과 손해배상 책임을 질 수 있습니다.
- 반드시 내 프로그램이거나 정식으로 허락받은 대상에만, 악성코드 분석·보안 연구·교육·CTF 같은 좋은 일에만 사용해 주세요.
요즘 “AI가 프로그램을 뜯어보고 설명해 준다”는 얘기가 자주 들려요. 보안 쪽에서 쓰는 리버싱(리버스 엔지니어링) 도구에 AI를 연결하는 방법이 빠르게 퍼지고 있거든요. 이름은 많이 들리는데 막상 뭐가 뭔지 헷갈리는 다섯 가지, Magicmida · IDA · IDA MCP · Ghidra · Ghidra MCP를 처음 보는 분도 알 수 있게 비유로 풀고, 공식 다운로드 주소와 최신 버전까지 정리했어요.
버전·가격은 각 공식 저장소와 공식 홈페이지를 2026년 10월 11일에 직접 확인한 값이에요. 설명 그림은 저희가 직접 만들었고, 화면 캡처에는 출처를 달았습니다.
먼저, 리버싱이 뭔가요
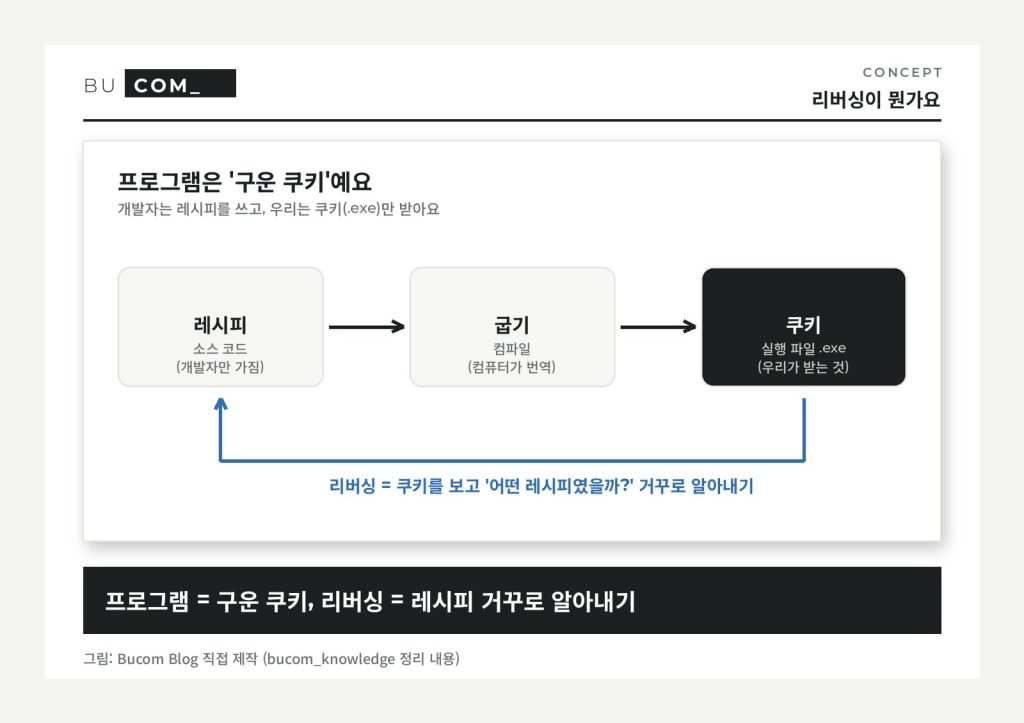
프로그램을 구운 쿠키라고 생각하면 쉬워요. 개발자는 레시피(소스 코드)를 쓰고, 컴퓨터가 그 레시피로 쿠키(실행 파일, .exe)를 구워요. 우리는 쿠키만 받고 레시피는 못 받죠.
리버싱은 쿠키를 보고 “어떤 레시피로 만들었을까?”를 거꾸로 알아내는 일이에요. 악성코드가 무슨 짓을 하는지 밝히거나, 보안 구멍을 찾거나, 오래된 프로그램이 어떻게 동작하는지 알아낼 때 씁니다. 아래 다섯 도구는 모두 이 일을 돕는 친구들이에요.
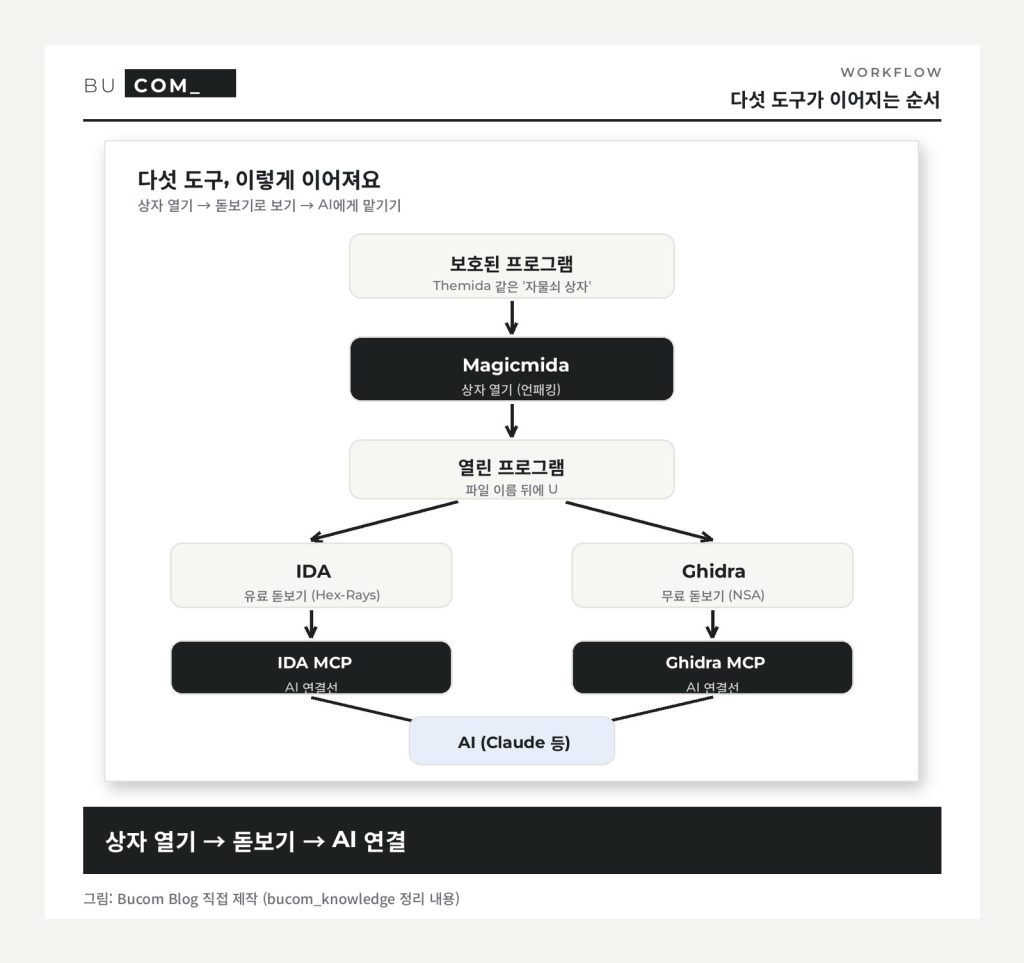
순서로 보면 ① 잠긴 상자 열기(Magicmida) → ② 돋보기로 속 보기(IDA·Ghidra) → ③ AI에게 맡기기(IDA MCP·Ghidra MCP)예요. 하나씩 볼게요.
1. Magicmida — 잠긴 상자를 여는 가위
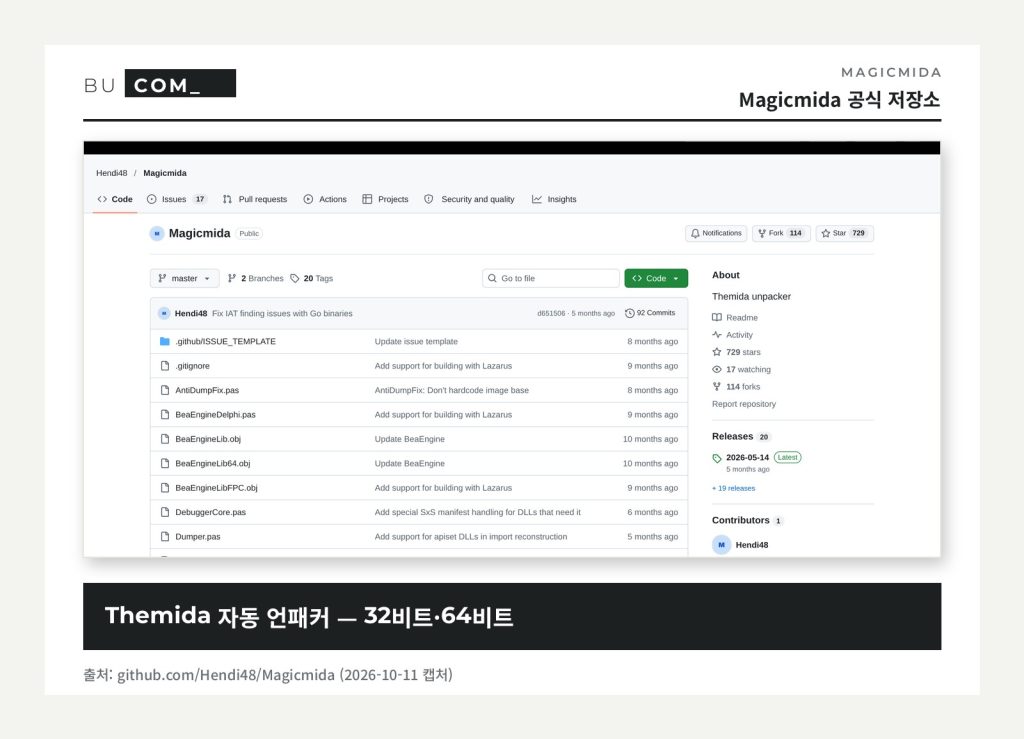
어떤 프로그램은 Themida(테미다)라는 아주 튼튼한 보호 상자 안에 들어 있어요. 상자 안에 있으면 돋보기로 봐도 속이 안 보여요. Magicmida는 이 Themida 상자를 자동으로 열어 주는 도구(언패커)예요. 32비트·64비트 프로그램 모두 다루고, 연 파일은 이름 뒤에 U가 붙어 저장돼요.
- Unpack — 상자를 열고 프로그램을 꺼내요.
- Auto create data sections — 상자를 열다 흩어진 데이터 칸(.rdata/.data)을 다시 정리해요. 일부 프로그램에서만 돼요.
- Dump process — 실행 중인 프로그램의 코드 부분을 이미 연 파일에 덮어써요.
- Shrink — 필요 없는 상자 조각을 지워 파일을 줄여요. MSVC로 만든 프로그램이 아니면 망가질 수 있어요.
못 하는 것도 분명해요. Themida가 가상화(VM)로 바꿔 버린 코드는 원래대로 돌리지 못하고, 그런 부분이 있으면 연 파일이 제대로 실행되지 않아요. 또 Magicmida는 대상 프로그램을 실제로 실행하면서 상자를 여는 방식이라, 의심 파일을 다룰 땐 반드시 인터넷을 끊은 가상머신에서 써야 해요.
중요: 상자(보호)를 여는 건 기술적 보호조치 우회에 해당할 수 있어요. 내 프로그램이거나 분석 허락을 받은 경우(악성코드 분석, 보안 점검 등)에만 써야 하고, 그래서 이 글에는 단계별 사용법은 넣지 않았어요.
2. IDA — 세계에서 제일 유명한 돋보기
실행 파일 속은 0과 1로 된 기계어라 사람이 못 읽어요. IDA(벨기에 Hex-Rays 사)는 이걸 사람이 읽을 수 있게 번역해 주는 도구예요. 업계 표준으로 꼽혀요.
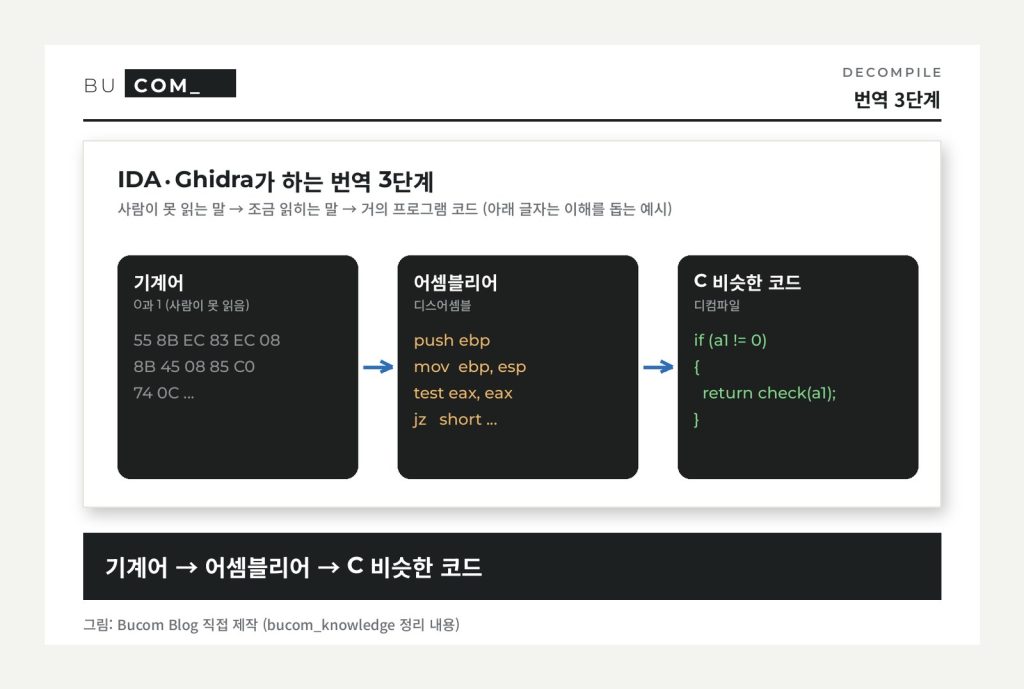
번역은 두 단계예요. 기계어를 어셈블리어로 바꾸는 게 디스어셈블, 그걸 다시 C언어 비슷한 코드로 바꾸는 게 디컴파일이에요(그림의 코드는 이해를 돕는 예시). 그 밖에 함수를 장(章)처럼 나눠 보여주고, “이 글자는 누가 쓰지?”를 찾아 주는 참조(Xref) 찾기, sub_401000 같은 이름을 로그인확인처럼 바꾸는 이름 붙이기, 파이썬으로 반복 작업을 시키는 IDAPython이 있어요.
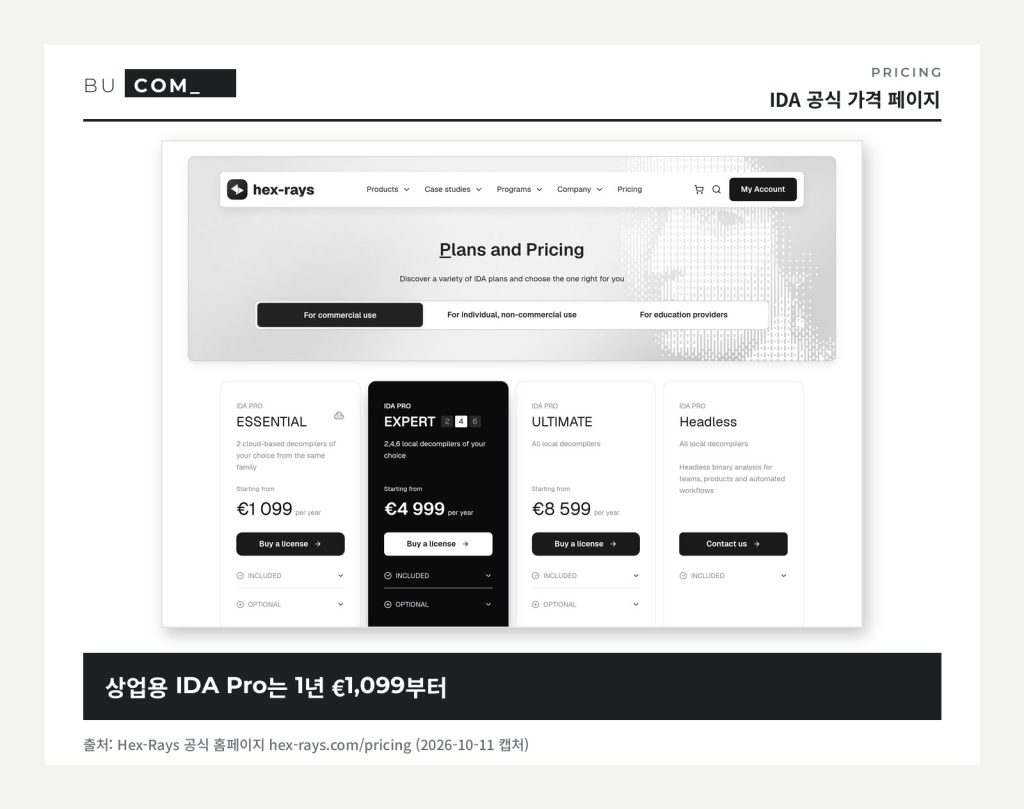
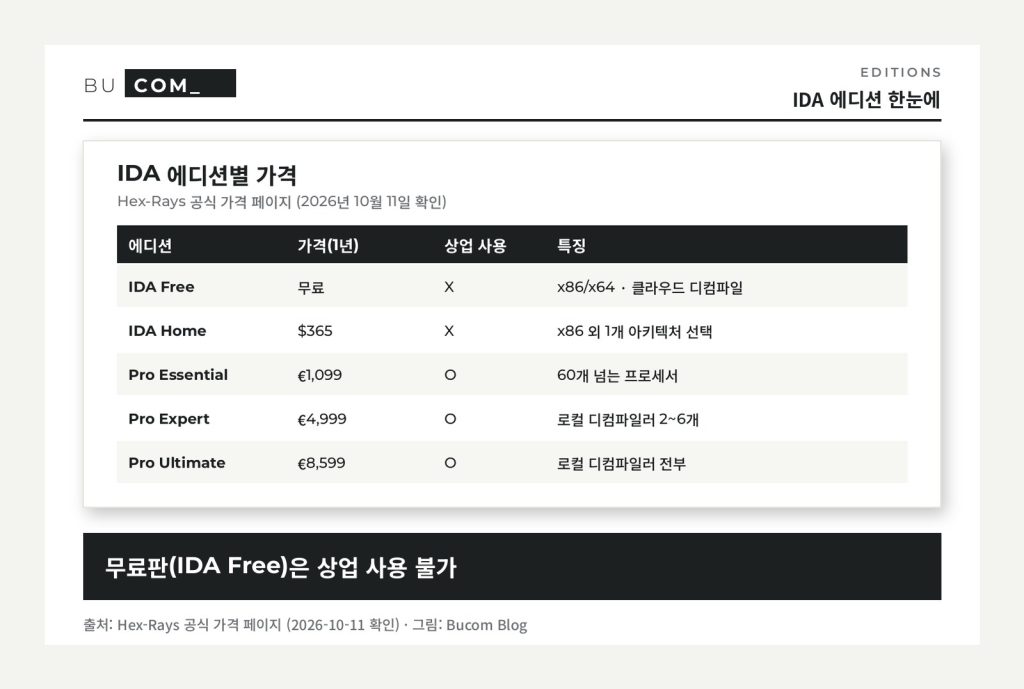
가격이 꽤 나가요. 공식 가격 페이지 기준으로 IDA Free(무료, x86/x64·클라우드 디컴파일, 상업 사용 불가), IDA Home(1년 $365, 상업 사용 불가), 상업용 IDA Pro는 Essential €1,099 · Expert €4,999 · Ultimate €8,599(모두 1년)이에요. 교육기관용 할인가도 따로 있어요.
3. IDA MCP — AI가 IDA를 직접 만지게 하는 연결선
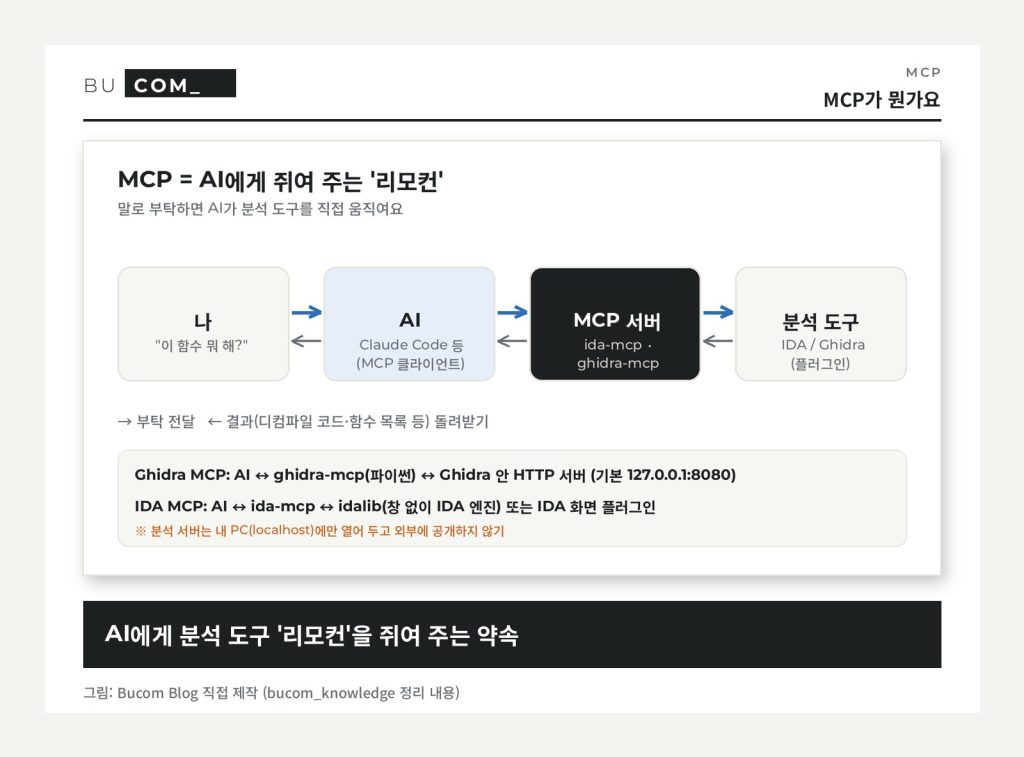
MCP(Model Context Protocol)는 Anthropic이 공개한 약속(프로토콜)이에요. AI가 다른 프로그램을 직접 조작할 수 있게 해 줘요. 비유하면 AI에게 리모컨을 쥐여 주는 거예요. 원래는 사람이 마우스로 하나하나 눌러야 했던 일을, AI에게 “이 함수가 뭐 하는지 알려 줘”라고 말하면 AI가 IDA를 움직여서 알아내요.
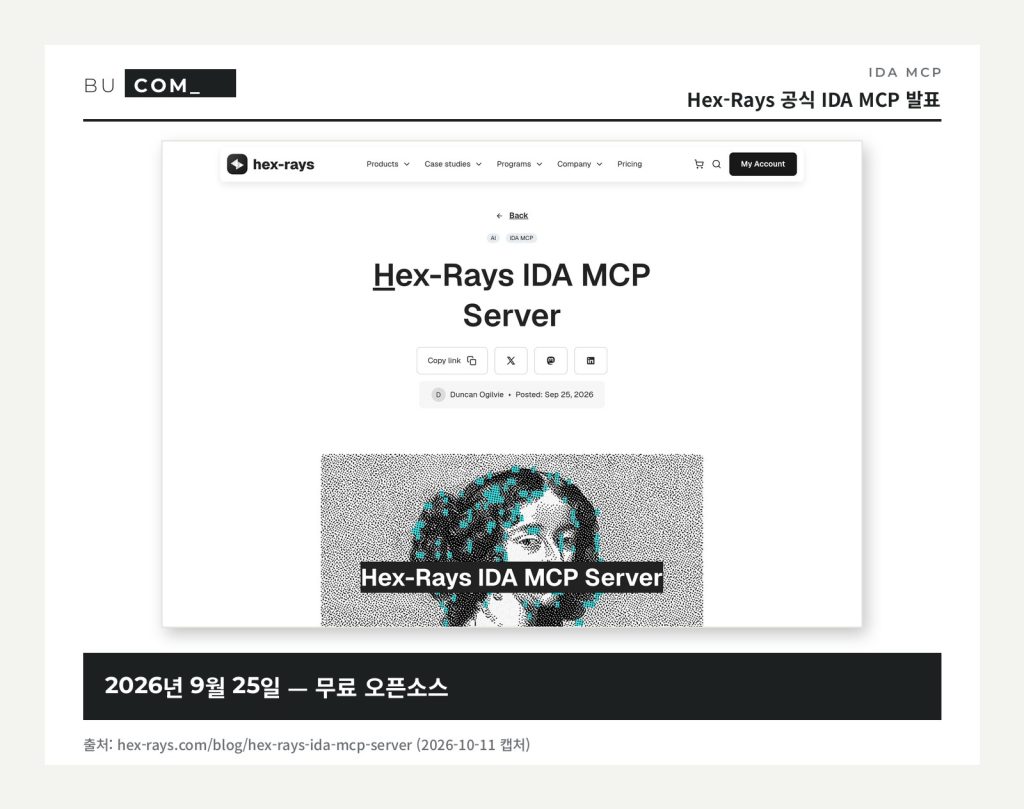
여기서 최근 바뀐 게 있어요. Hex-Rays가 2026년 9월 25일 공식 IDA MCP 서버를 내놨어요. 무료 오픈소스이고, 공식 저장소 기준으로 IDA 9.4 이상 + idalib + Python 3.11 이상이 필요해요. 발표문에 따르면 IDA Pro·Home 등에서 쓸 수 있고, 여러 AI 에이전트가 한 분석 파일(IDB)을 같이 쓰거나 창 없이(헤드리스) 돌릴 수도 있어요. 설치는 uvx ida-hcli mcp install 한 줄이에요.
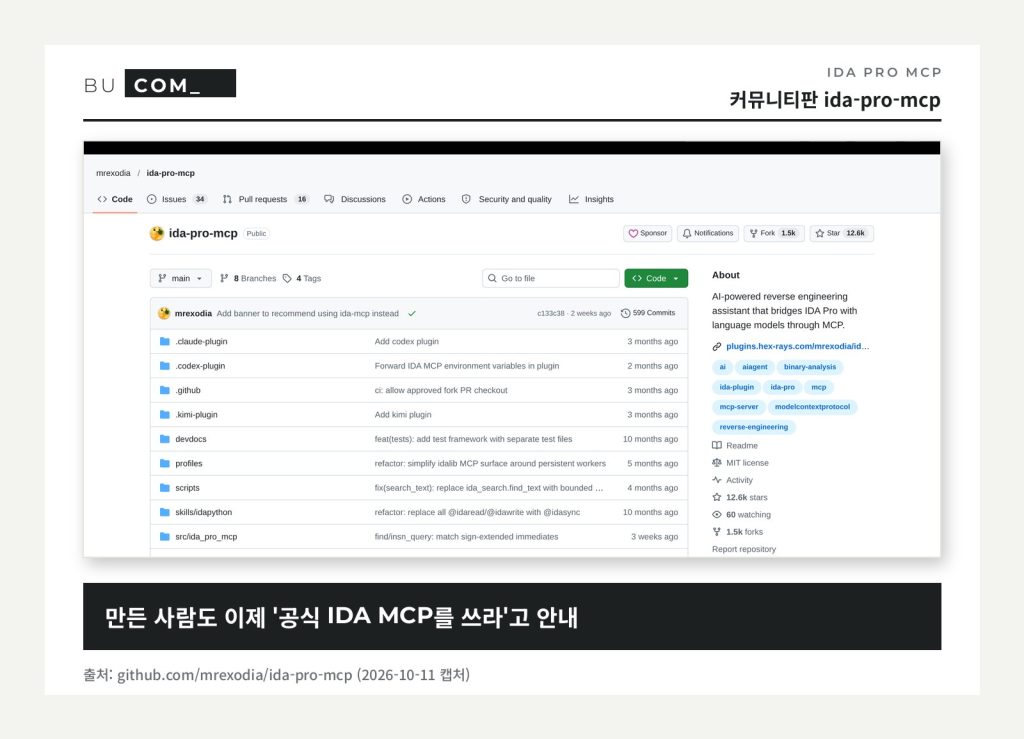
그전부터 많이 쓰이던 건 커뮤니티판 ida-pro-mcp(mrexodia, MIT 라이선스, 최신 1.4.0)예요. 그런데 이 저장소 맨 위에도 이제 “공식 Hex-Rays IDA MCP를 쓰라”는 안내가 붙어 있어요. 참고로 ida-pro-mcp는 IDA 8.3 이상(9 권장)이 필요하고 IDA Free는 지원하지 않아요. 새로 시작한다면 공식판이 무난해요.
AI에게 시키는 일은 이런 것들이에요: 함수를 C 코드로 번역(decompile), 함수 목록 뽑기, “누가 이걸 불렀지?” 찾기, 이름 바꾸기·메모 남기기, 프로그램 전체 훑어보고 요약하기.
4. Ghidra — 공짜로 쓰는 또 하나의 돋보기
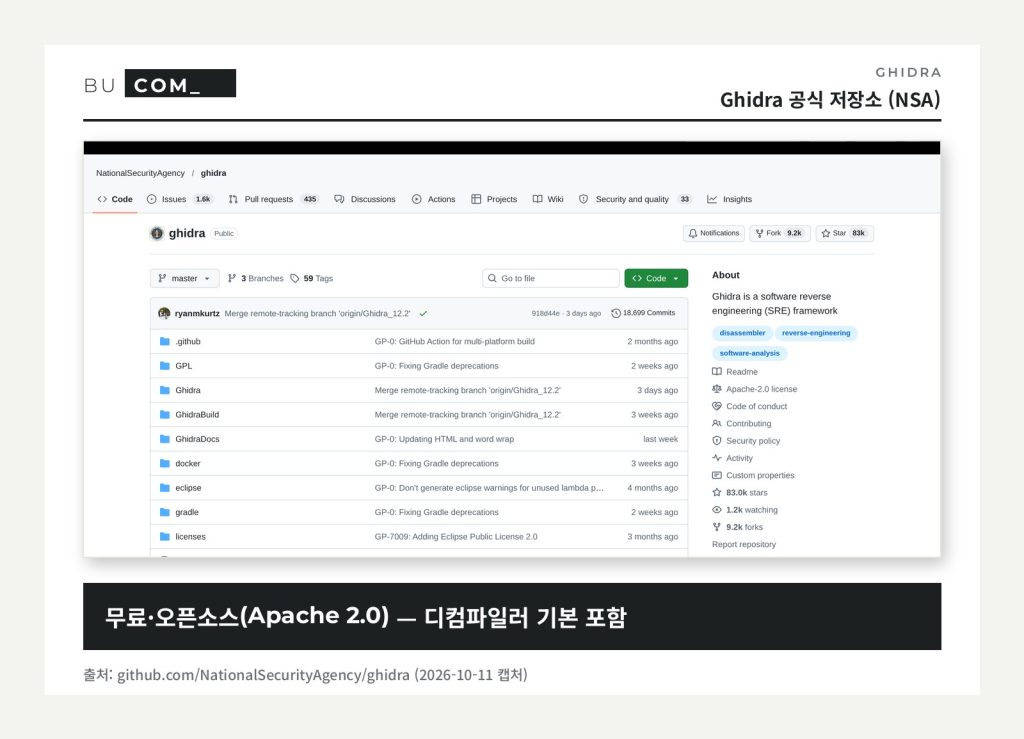
Ghidra(기드라)는 미국 NSA(국가안보국)가 만들어 2019년에 무료·오픈소스(Apache 2.0)로 공개한 도구예요. IDA와 하는 일이 거의 같아요. 기계어 → 어셈블리어 → C 비슷한 코드로 번역하는데, 디컴파일러가 모든 아키텍처에 기본으로 들어 있다는 게 큰 장점이에요. Java·Python 스크립트로 자동화할 수 있고, 여러 사람이 같이 분석하는 공유 서버 기능도 있어요.
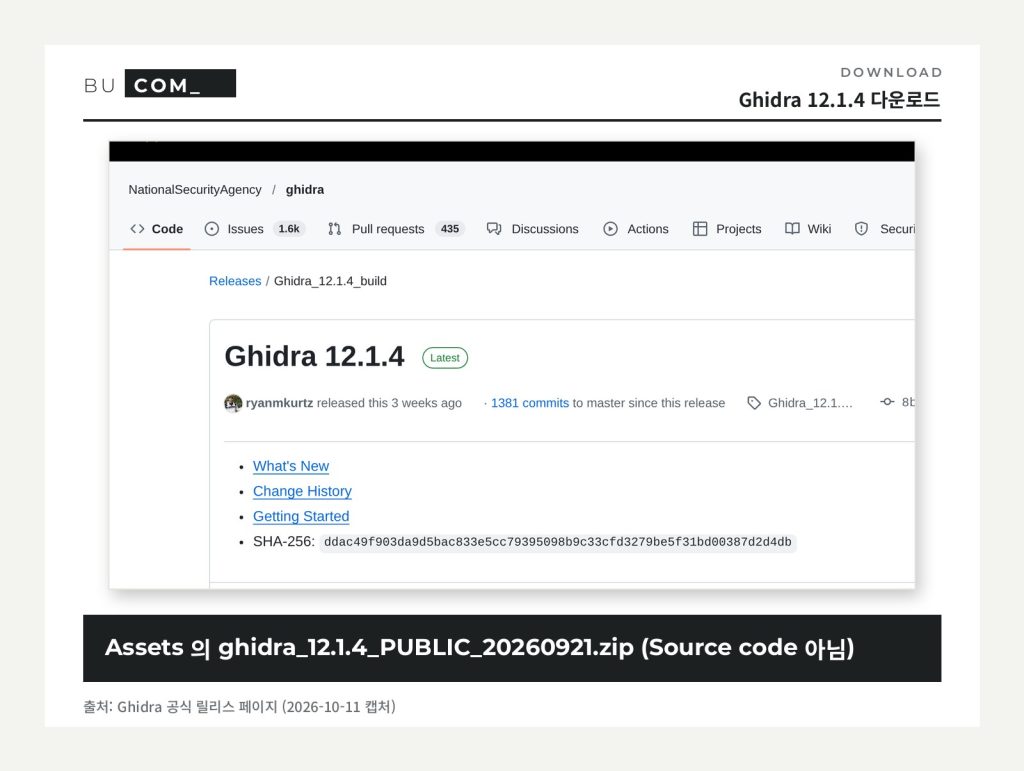
설치 방법(공식 README 기준, 최신 12.1.4 · 2026년 9월 21일):
- JDK 21 64비트를 먼저 설치해요. Ghidra는 Java로 돌아가요.
- 공식 릴리스 페이지의 Assets에서
ghidra_12.1.4_PUBLIC_20260921.zip을 받아요. “Source code”라고 된 파일은 받으면 안 돼요. - 압축을 풀어요(기존 설치 폴더 위에 덮어 풀지 말 것). 설치 프로그램 없이 압축만 풀면 돼요.
- 윈도우는
ghidraRun.bat, 맥·리눅스는./ghidraRun으로 실행해요.
최소 사양은 RAM 4GB, 윈도우는 Windows 10(1809) 이상이에요. 공식 저장소에 “일부 버전에 알려진 보안 취약점이 있다”는 경고가 있으니 늘 최신 버전을 쓰세요.
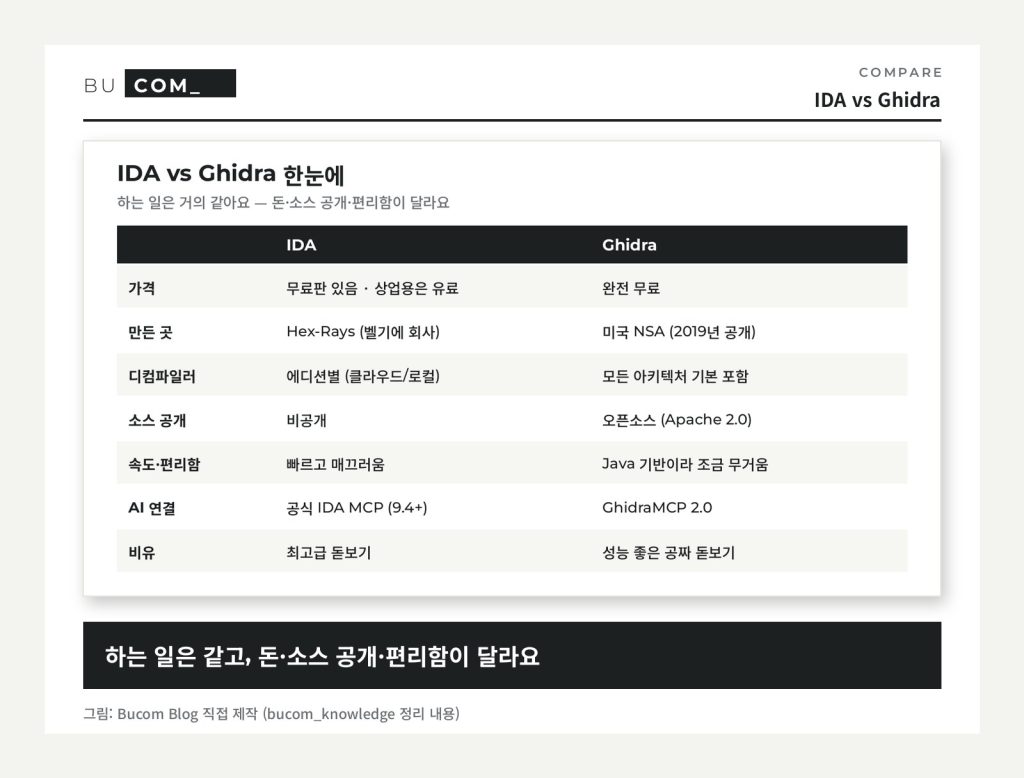
IDA와 비교하면, 하는 일은 같고 돈·소스 공개·편리함이 달라요. IDA는 빠르고 매끄럽지만 비싸고, Ghidra는 Java 기반이라 조금 무겁지만 공짜예요. 처음 공부한다면 Ghidra로 시작해도 충분해요.
5. Ghidra MCP — AI가 Ghidra를 직접 만지게 하는 연결선
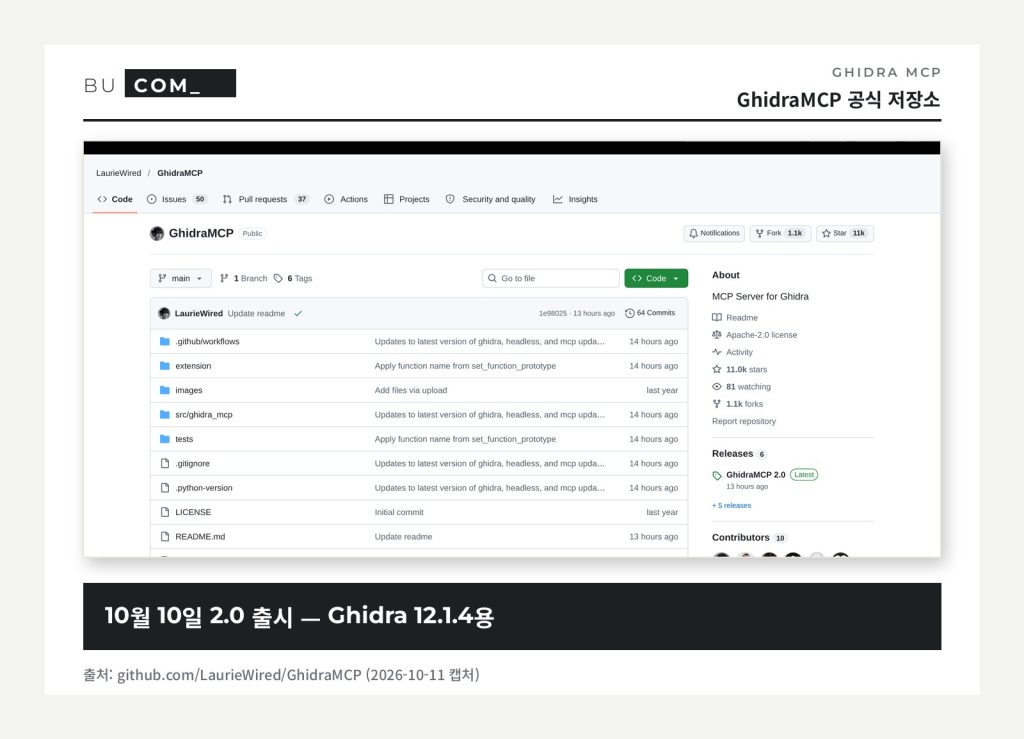
GhidraMCP(LaurieWired, Apache 2.0)는 IDA MCP와 같은 생각이에요. AI가 Ghidra를 직접 조작하게 연결해 줘요. 어제(10월 10일) 2.0이 나왔고 Ghidra 12.1.4용이에요. 구조는 Ghidra 안에 작은 HTTP 서버(플러그인, 기본 127.0.0.1:8080)를 세우고, 파이썬 MCP 서버가 AI와 그 플러그인 사이를 이어 주는 2단 구조예요.
설치 순서(공식 README 기준):
- Ghidra 12.1.4와 uv(또는 Python 3.10 이상)를 준비해요.
- GhidraMCP 릴리스(
GhidraMCP-release-2-0.zip)를 받아요. - Ghidra에서
File → Install Extensions → +로 받은 플러그인 zip을 고르고 Ghidra를 다시 켜요. File → Configure → Developer에서 GhidraMCPPlugin이 켜져 있는지 확인해요.- AI 쪽에 연결해요. Claude Code라면 아래 한 줄이에요.
claude mcp add ghidra -- uvx --from git+https://github.com/LaurieWired/GhidraMCP ghidra-mcp --ghidra-server http://127.0.0.1:8080/Ghidra 화면 없이(헤드리스) 분석하는 모드도 생겼어요(PyGhidra, Python 3.10~3.13). 할 수 있는 일은 함수 디컴파일, 함수·변수 이름 바꾸기, 함수·문자열·가져온 함수(imports) 목록 보기, 참조 찾기, 메모 남기기예요. IDA MCP보다는 타입·데이터 흐름 기능이 단순한 편이에요.
주의: 플러그인 HTTP 서버에는 기본적으로 인증이 없어요. 꼭 내 PC(localhost)에만 열어 두고 외부에 공개하지 마세요.
다운로드 주소 한 번에
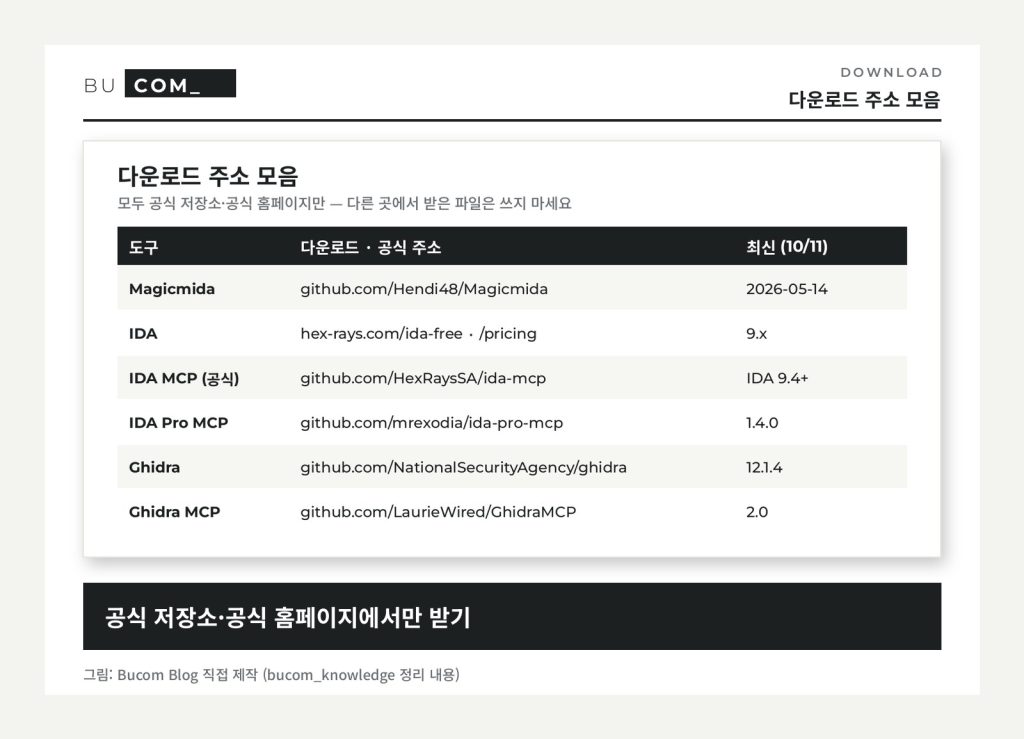
- Magicmida — github.com/Hendi48/Magicmida/releases (최신 2026-05-14)
- IDA Free — hex-rays.com/ida-free · 가격: hex-rays.com/pricing
- IDA MCP (공식) — github.com/HexRaysSA/ida-mcp (IDA 9.4 이상)
- ida-pro-mcp (커뮤니티) — github.com/mrexodia/ida-pro-mcp (1.4.0)
- Ghidra — github.com/NationalSecurityAgency/ghidra/releases (12.1.4, JDK 21 필요)
- GhidraMCP — github.com/LaurieWired/GhidraMCP/releases (2.0)
보안 도구라서 “무료 크랙판”, “한글 패치 포함” 같은 비공식 배포본에 악성코드가 섞여 있는 경우가 있어요. 꼭 위 공식 주소에서만 받으세요.
한 장 요약과 꼭 지킬 약속
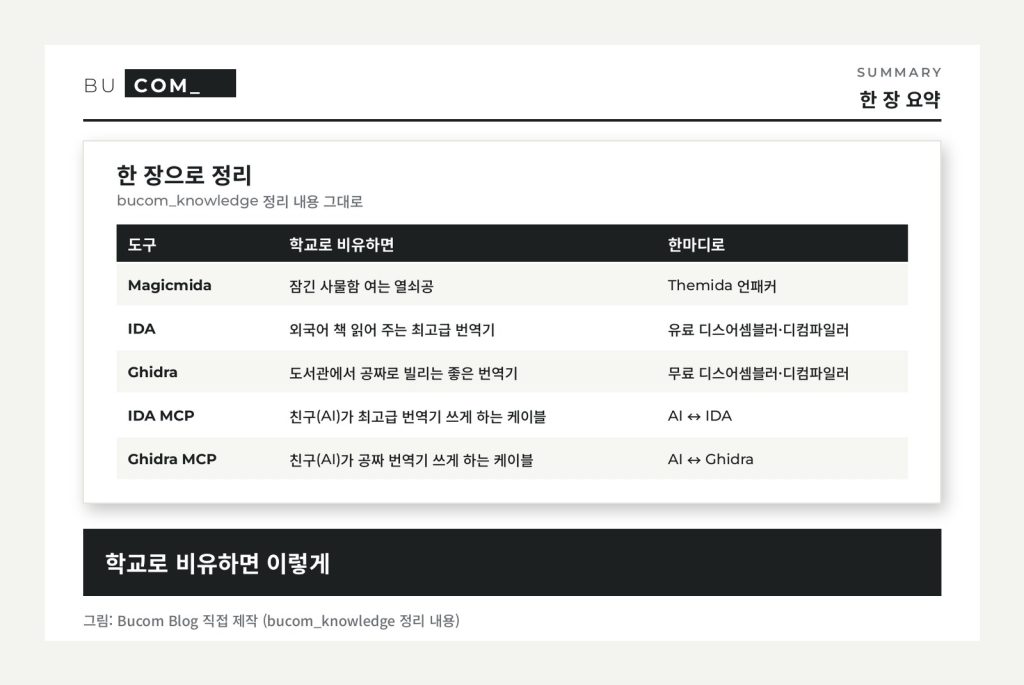
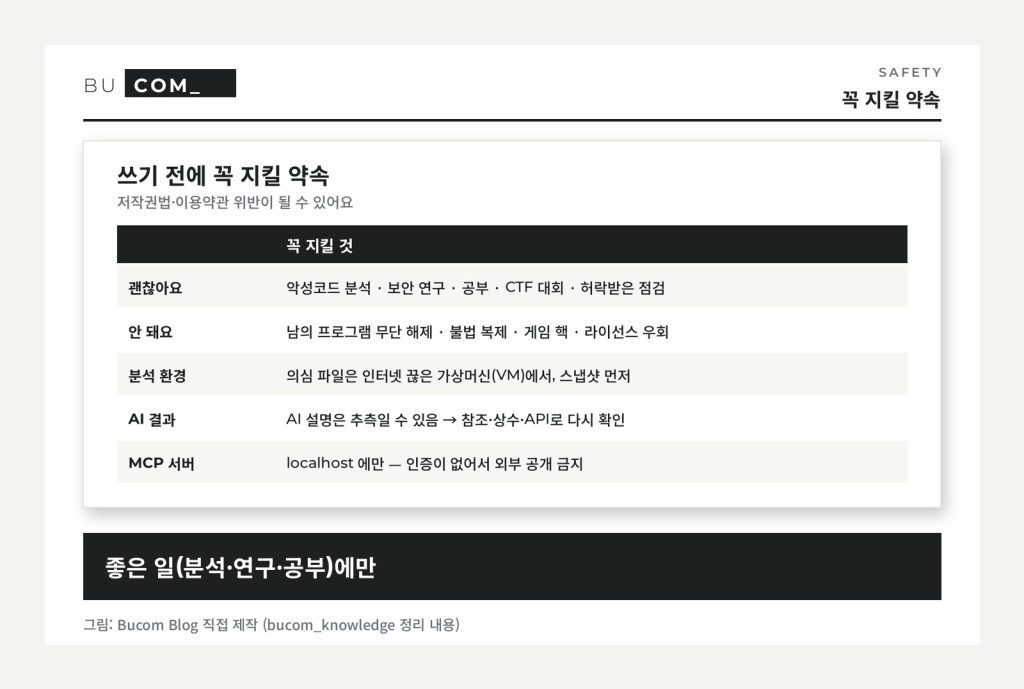
이 도구들은 악성코드 분석, 보안 연구, 공부, CTF 대회, 허락받은 보안 점검처럼 좋은 일에 쓰는 거예요. 내 것이 아닌 프로그램을 허락 없이 풀거나 고치면 저작권법·이용약관을 어길 수 있고, 게임 핵·불법 복제처럼 남에게 피해를 주는 데 쓰면 안 돼요. 그리고 AI가 내놓은 “이 함수는 이런 일을 해요”는 추측일 수 있으니, 참조·상수·API 호출로 한 번 더 확인하는 습관이 중요해요. 분석 대상 파일 안의 글자가 AI에게 엉뚱한 지시를 심을 수도 있거든요(프롬프트 인젝션).
⚠️ 다시 한 번 당부드려요. 이 글의 모든 도구 사용에 대한 책임은 사용자 본인에게 있습니다. 불법적인 목적(무단 해제·불법 복제·해킹 등)으로 쓰면 처벌받을 수 있어요. 배운 기술은 나와 남을 지키는 좋은 일에만 써 주세요. Bucom Blog는 이 글을 이용해 발생한 문제에 대해 책임지지 않습니다.
출처
· Magicmida 공식 저장소 README
· Hex-Rays IDA Pro · Hex-Rays 가격
· Hex-Rays 블로그 — Hex-Rays IDA MCP Server (2026.9.25) · HexRaysSA/ida-mcp
· mrexodia/ida-pro-mcp
· NSA Ghidra 공식 저장소·README
· LaurieWired/GhidraMCP
(2026년 10월 11일 확인 · 설명 그림은 Bucom Blog 직접 제작)
컴퓨터가 고장 났다면 부산 컴퓨터수리 · 출장수리 부컴에 맡겨 주세요. 부산·울산·김해·양산 어디든 직접 방문합니다.