REA(Reverse Engineer Anything) 정리: AI 에이전트가 프로그램 속을 들여다보는 MCP

⚠️ 먼저 읽어 주세요 — 이 글은 공개된 오픈소스 도구를 소개하는 글이에요. 도구의 설치·사용과 그 결과에 대한 책임은 사용자 본인에게 있어요. 남의 프로그램을 허락 없이 분석해 코드를 베끼거나 보호를 해제하면 저작권법·이용약관 위반이 될 수 있어요. 내 프로그램이나 허락받은 대상에만 써 주세요.
요즘 깃허브에서 가장 빠르게 별을 모으는 프로젝트 중 하나가 REA(Reverse Engineer Anything)예요. 클로드 코드 같은 AI 코딩 에이전트에 붙여서 “이 앱의 이 기능은 어떻게 동작하지?”를 물어보면, AI가 소스 코드 없이도 프로그램 속을 들여다보고 근거와 함께 설명해 주는 도구예요. 공식 저장소와 사이트(10월 13일 기준)를 보고 무엇인지, 뭘 할 수 있는지, 조심할 점은 뭔지 정리했어요.
REA가 뭔가요
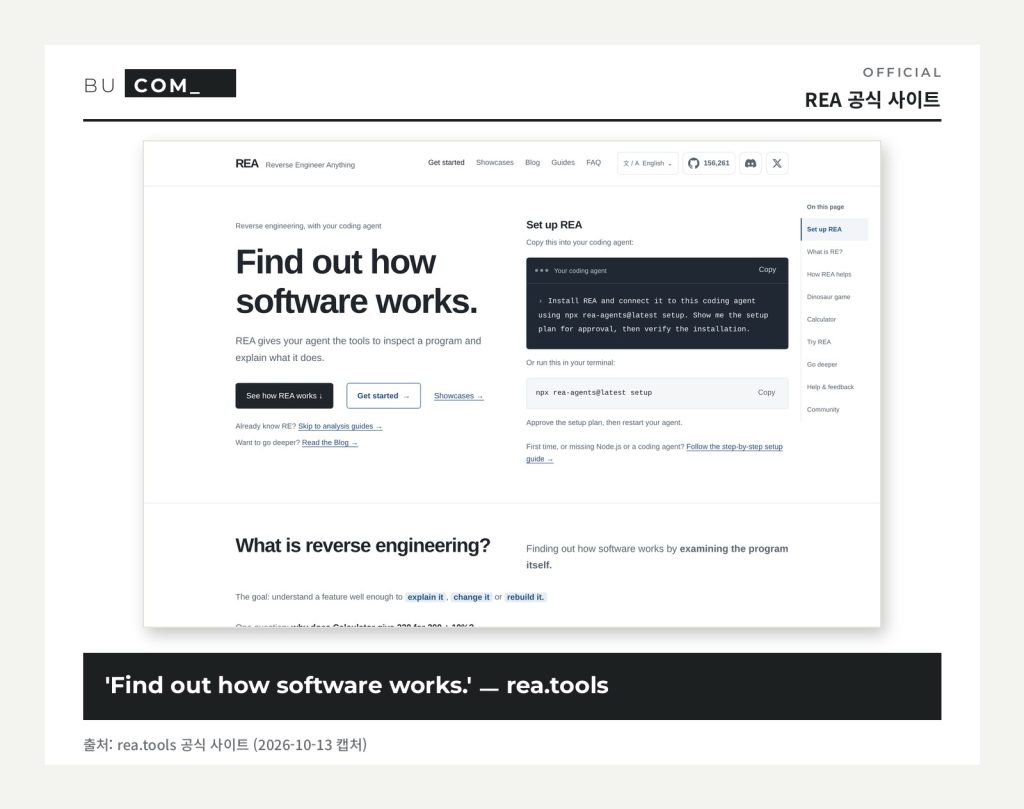
공식 소개 문구는 “바이너리·앱·실행 동작까지, 리버스 엔지니어링을 하나의 MCP로“예요. MCP(Model Context Protocol)는 AI가 다른 프로그램을 직접 쓸 수 있게 해 주는 연결 규칙이고, REA는 그 규칙으로 AI에게 여러 분석 도구를 한꺼번에 쥐여 줘요.
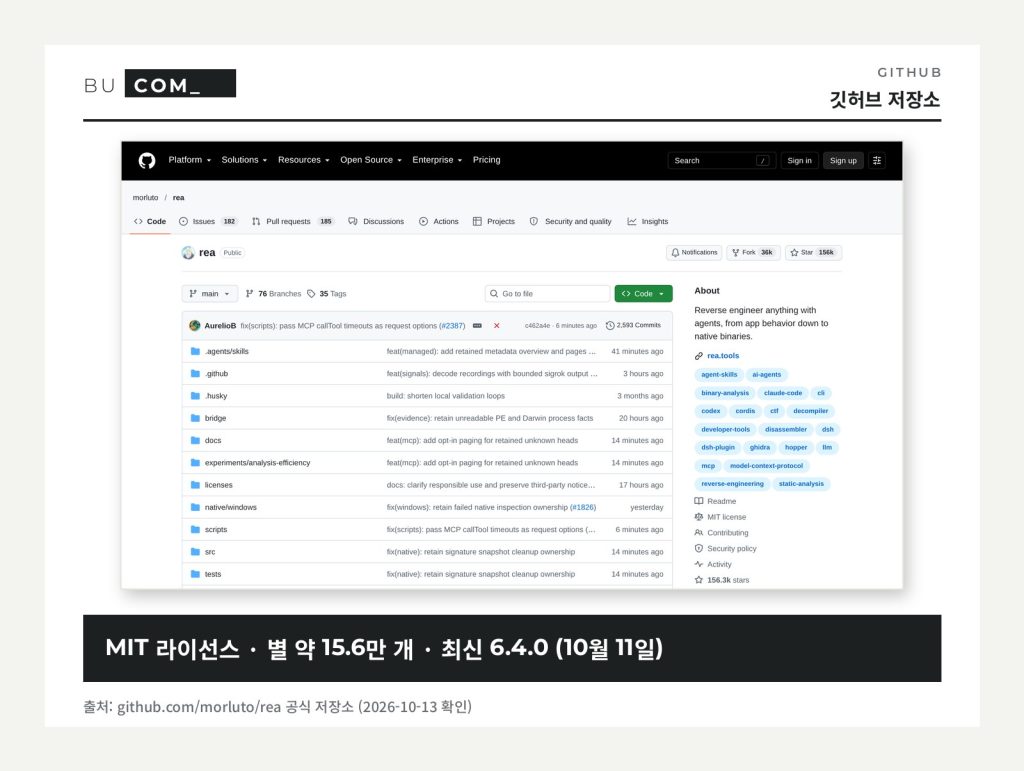
- 라이선스: MIT (무료 오픈소스)
- 인기: 깃허브 별 약 15만 6천 개, 포크 3만 6천 개 (10월 13일)
- 최신 버전: 6.4.0 (10월 11일, npm 패키지 이름
rea-agents) - 지원 에이전트: 로컬 MCP를 쓰는 에이전트 — 클로드 코드, 코덱스, 커서, 제미나이 CLI 등
- 필요한 것: Node.js 22(22.19 이상)·24(24.11 이상)·26 이상과 npm
어떻게 동작하나
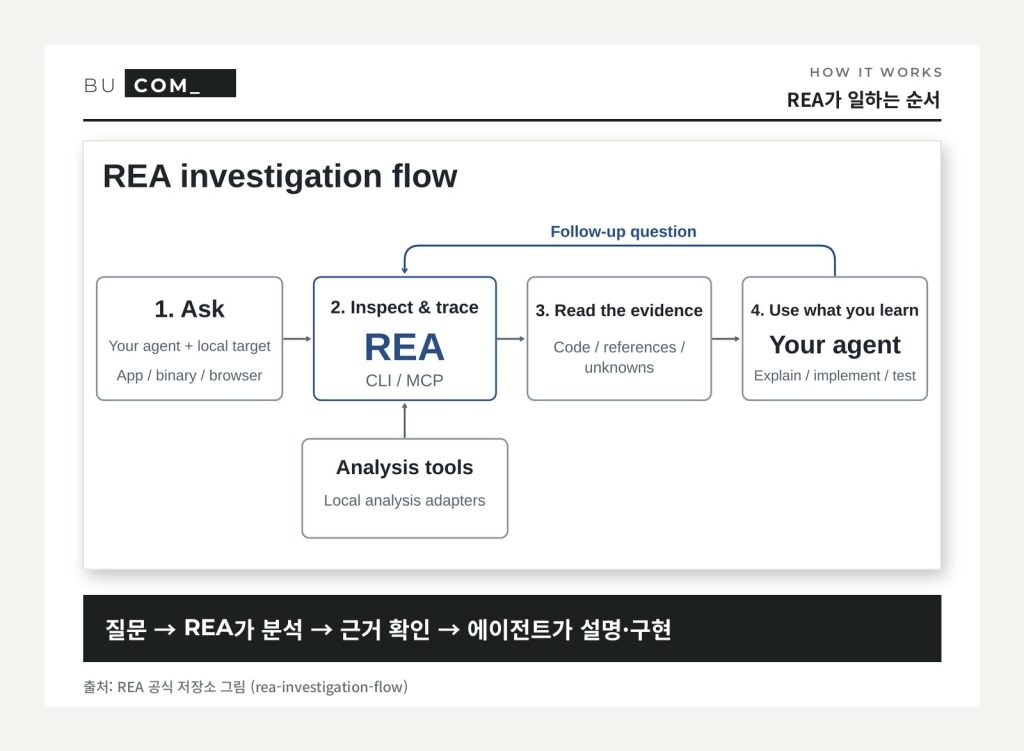
흐름은 네 단계예요. ① 사용자가 에이전트에게 내 PC에 있는 대상(앱·실행 파일·웹사이트)에 대해 질문하면 → ② REA가 분석 도구로 살펴보고 관련 코드를 따라가요 → ③ 코드·참조·’모르는 부분’을 근거로 돌려주고 → ④ 에이전트가 그걸로 설명하거나, 비슷한 기능을 직접 만들어 테스트해요. 공식 문서는 분석이 내 PC 안에서(로컬로) 돌아간다고 밝히고 있어요. 다만 분석 결과는 에이전트에게 넘어가니, 그 AI 서비스의 데이터 정책은 따로 따른다고 적혀 있어요.
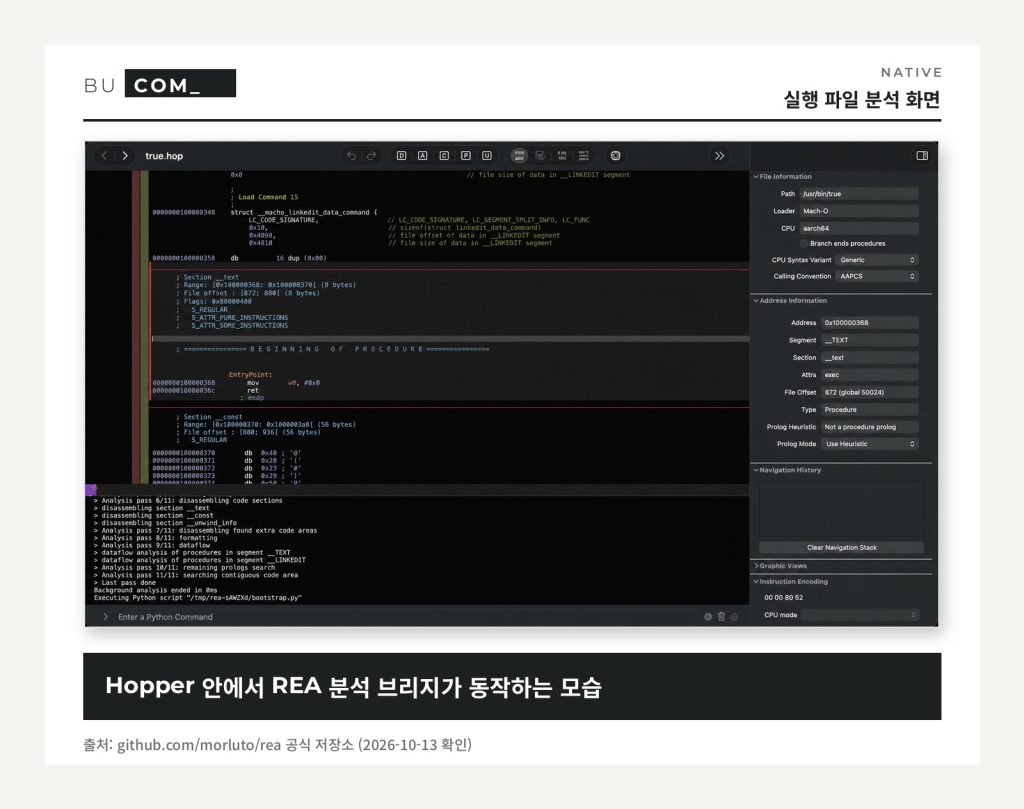
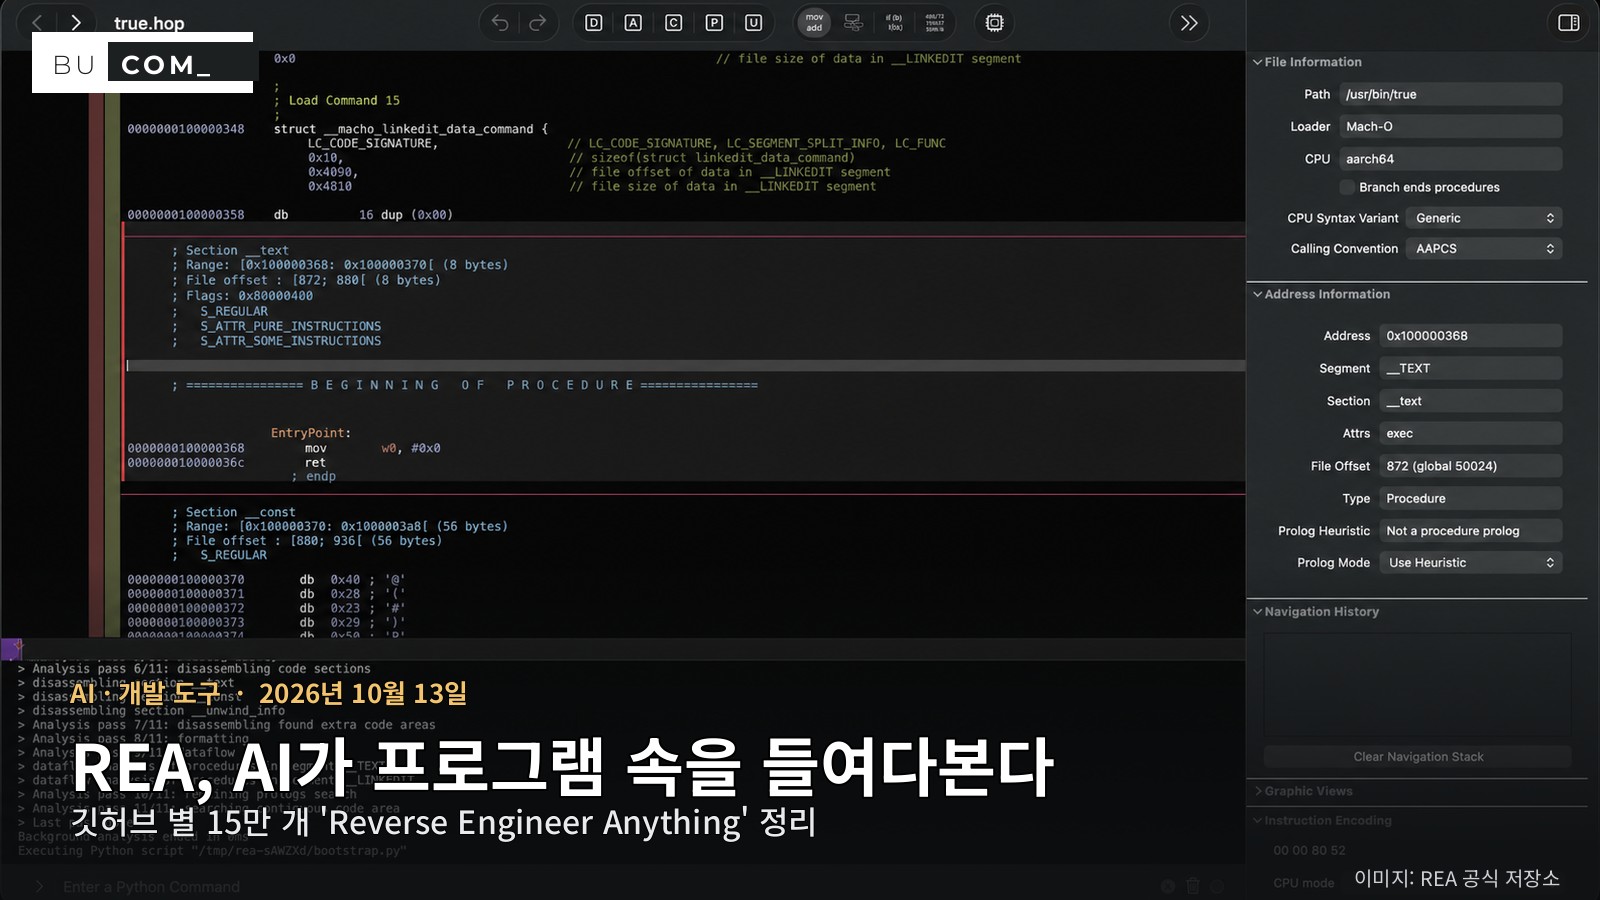
실행 파일 같은 ‘네이티브’ 분석은 직접 하지 않고 Hopper·Ghidra·IDA 중 하나를 엔진으로 써요. 지난번에 정리한 기드라·IDA가 여기서 쓰이는 거예요. 자바스크립트·.NET 같은 건 엔진 없이도 돼요.
무엇을 분석할 수 있나
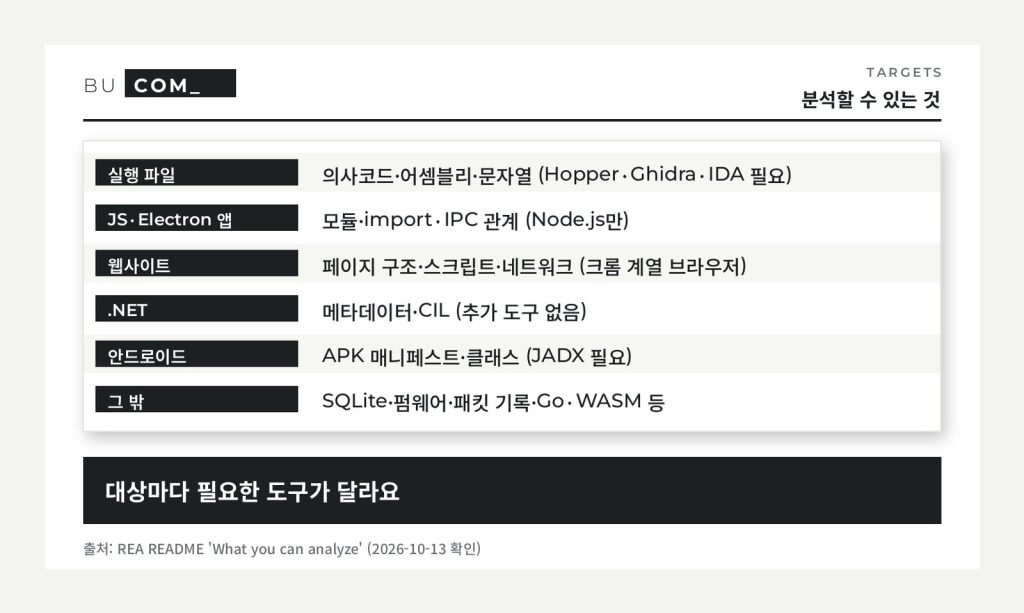
대상이 꽤 넓어요. 실행 파일, 자바스크립트·일렉트론 앱, 웹사이트, .NET, 안드로이드 APK에 SQLite DB, 펌웨어, 패킷 기록, Go·WASM까지 있어요. 대상마다 필요한 도구가 달라서(예: 안드로이드는 JADX), 설치할 때 무엇이 필요한지 공식 가이드를 먼저 보는 게 좋아요.
공식 사례
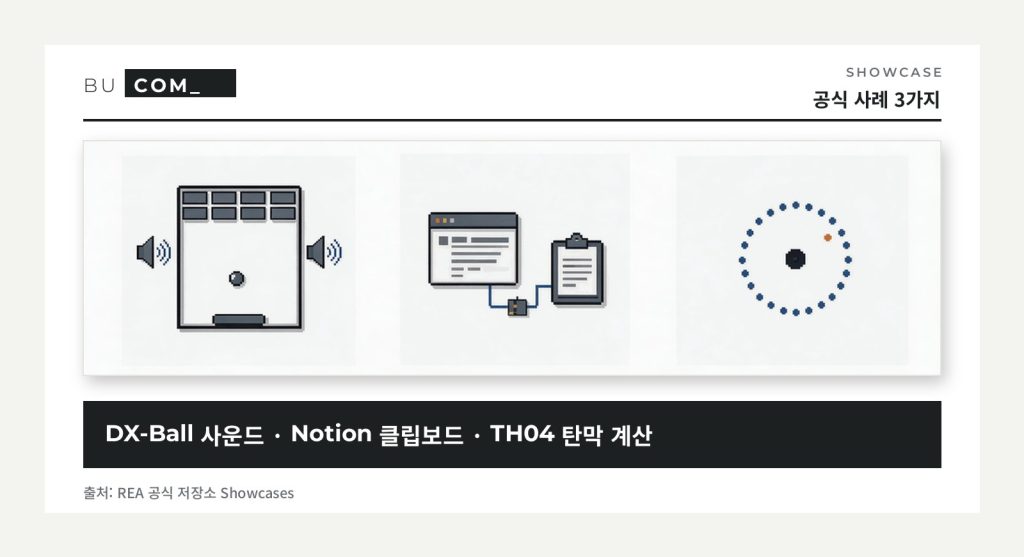
공식 사이트에는 사례가 세 가지 소개돼 있어요. 옛날 게임 DX-Ball의 효과음 좌우 위치 계산을 C 코드로 다시 만든 사례, 노션 데스크톱 앱의 클립보드 기능이 어떻게 이어지는지 따라간 사례, 그리고 옛 PC-98 게임의 탄막 각도 계산을 복원한 사례예요. 모두 ‘어떻게 동작하는지 이해하기’에 초점이 있어요.
어디에 쓰면 되나, 조심할 점
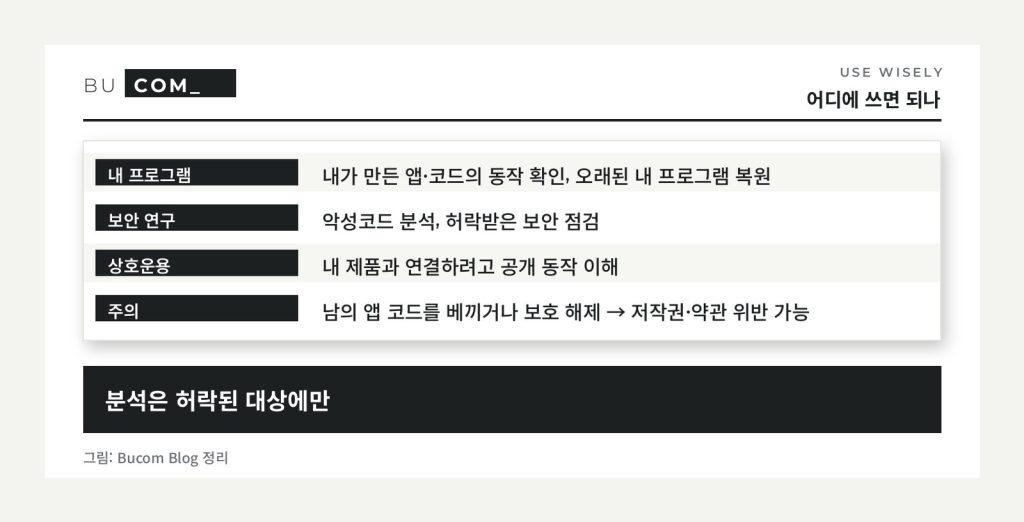
공식 소개는 “마음에 드는 기능을 보고, 어떻게 동작하는지 이해한다”는 쪽이에요. 하지만 남의 상용 앱을 분석해 코드를 그대로 옮기거나, 보호 장치를 풀거나, 약관이 금지한 분석을 하면 법적 문제가 생길 수 있어요. 안전하게 쓰려면 내가 만든 프로그램, 오래된 내 자료 복원, 허락받은 보안 점검, 악성코드 분석처럼 권한이 분명한 대상에만 쓰는 게 맞아요. 그리고 AI가 내놓은 설명은 추측이 섞일 수 있으니, REA가 함께 주는 ‘근거’를 꼭 확인하세요.
정리하면: REA는 AI 에이전트에게 여러 분석 도구를 한 번에 붙여 주는 오픈소스 MCP예요. 개발자·보안 연구자에게는 시간을 크게 줄여 줄 도구지만, 쓰는 대상의 권한은 사용자가 꼭 챙겨야 해요.
출처
· REA 공식 깃허브 저장소 (morluto/rea) — README·FAQ·Showcases
· REA 공식 사이트 rea.tools
· npm rea-agents 6.4.0 (2026.10.11)
(2026년 10월 13일 확인)
컴퓨터가 고장 났다면 부산 컴퓨터수리 · 출장수리 부컴에 맡겨 주세요. 부산·울산·김해·양산 어디든 직접 방문합니다.