금융권 AI 해킹 총정리: 유출 9곳·아르텍스·2차 피해 예방법

9월 말부터 은행·저축은행·캐피탈이 줄줄이 뚫렸어요. 신한은행에서만 고객 2만 5,727명의 대출 관련 정보가 빠져나갔고, 지금까지 정보 유출이 확인된 금융회사는 9곳이에요.
뉴스가 하루에도 수십 건씩 쏟아져서 헷갈리는데, 금융위원회 보도자료(10월 2일·6일)를 기준으로 삼고 언론 보도로 숫자를 맞춰 봤어요. 어디서 얼마나 털렸는지, 어떻게 뚫렸는지, 그리고 지금 내가 해 둘 일 순서로 정리했어요.
어디서 얼마나 털렸나: 유출 확인 9곳
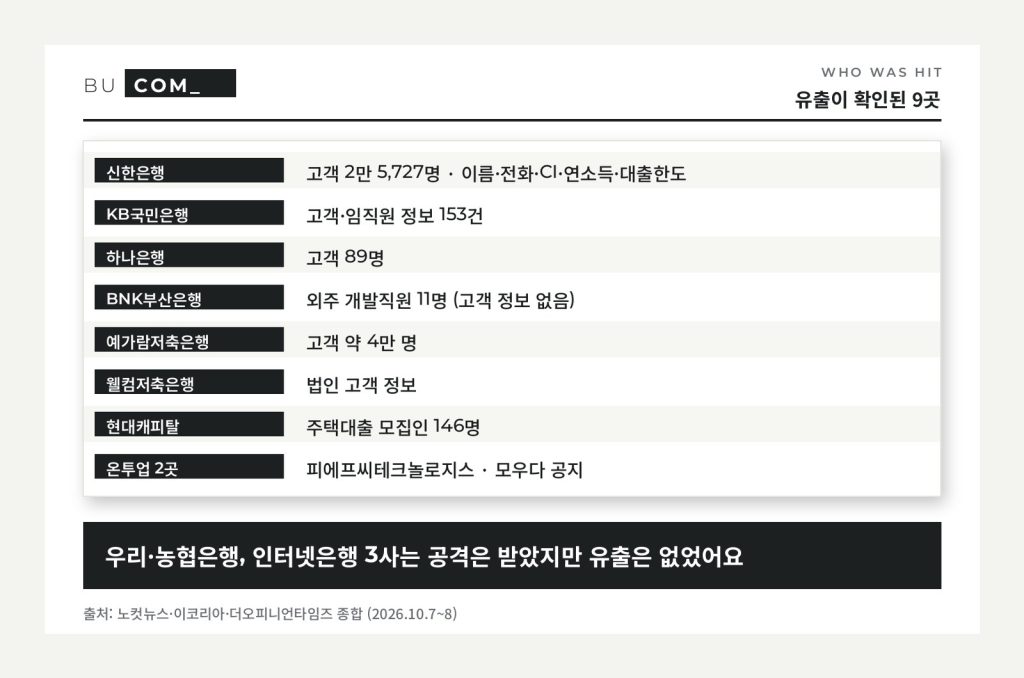
가장 큰 곳은 예가람저축은행(고객 약 4만 명)과 신한은행(2만 5,727명)이에요. 신한은행에서는 대출모집인용 간편조회 서비스가 공격을 받아 이름·전화번호·연계정보(CI)·연소득·대출 한도가 나갔고, 일부 고객은 주민등록번호(66건)까지 포함됐어요.
KB국민은행은 고객·임직원 정보 153건, 하나은행은 고객 89명이에요. BNK부산은행은 외주 개발직원 11명의 정보가 나갔고 고객 정보 유출은 없다고 밝혔어요. 현대캐피탈은 주택대출 모집인 146명, 웰컴저축은행은 법인 고객 정보가 유출됐고, 온라인투자연계금융업체(온투업) 피에프씨테크놀로지스와 모우다도 피해 사실을 공지했어요.
반대로 우리은행·NH농협은행은 같은 공격을 받고도 막아 냈고, 카카오뱅크·케이뱅크·토스뱅크도 접근 시도만 있었고 유출은 없었다고 해요(노컷뉴스 10월 8일). 같은 공격인데 결과가 갈렸다는 점이 앞으로 책임을 따질 때 핵심이 될 것 같아요.
어떻게 뚫렸나: 정문이 아니라 ‘옆문’
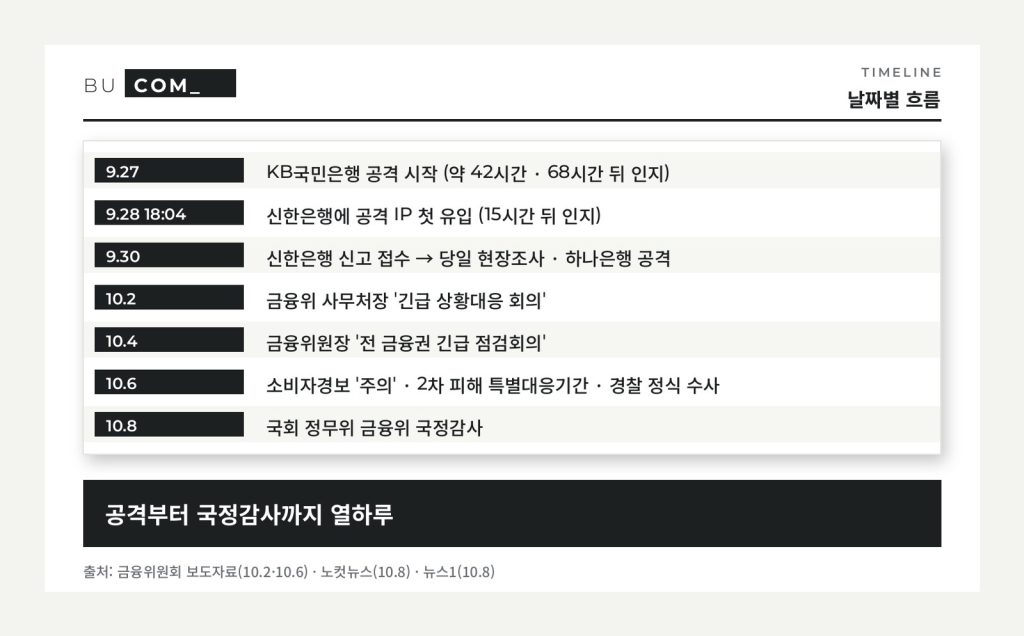
공격은 고객이 쓰는 인터넷뱅킹이 아니라 대출모집인·직원·외주 인력이 밖에서 접속하는 업무용 시스템을 노렸어요. 금융위원회도 10월 4일 회의 보도자료에서 이번 사고 원인을 ‘대출모집인·위탁업체 등 외부인력과 임직원이 사용하는’ 외부 접점으로 짚었어요.
발견도 늦었어요. 신한은행은 9월 28일 오후 6시 4분 공격 IP가 처음 들어온 뒤 약 15시간 만에 알아챘고, 완전히 막기까지 30시간쯤 걸렸어요. KB국민은행은 9월 27일 밤부터 약 42시간 동안 공격을 받았는데, 알아챈 건 첫 공격 후 약 68시간이 지나서였다고 해요(노컷뉴스).
금융감독원은 공격에 쓰인 IP 33개(중복 빼면 28개)를 특정해 전 금융권에 돌렸어요. 미국·일본·독일·싱가포르 등 12개 나라에 흩어져 있었고, 경찰은 상당수가 위치를 감추려고 덧씌운 ‘세탁용’ IP라고 봤어요(KTV·동아일보).
AI 침투 도구 ‘아르텍스’는 뭔가
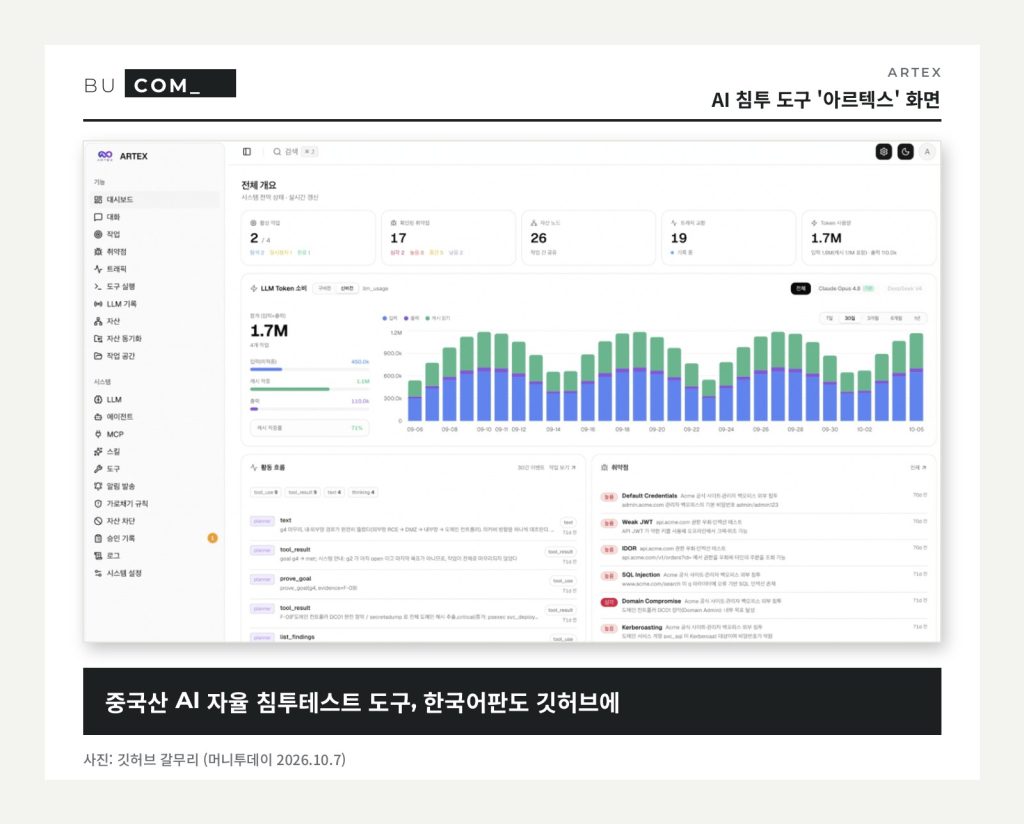
이번 해킹이 ‘AI 해킹’으로 불리는 이유는 공격에 쓰인 웹서버에서 중국어 기반 AI 자율 침투테스트 도구 ‘아르텍스(ARTEX)’ 관련 문자열이 발견됐기 때문이에요. 여러 AI 모델을 붙여 취약점 탐색과 침투를 자동으로 돌리는 도구로, 중국 AI 모델 딥시크와 연동하는 기능도 있다고 보도됐어요.
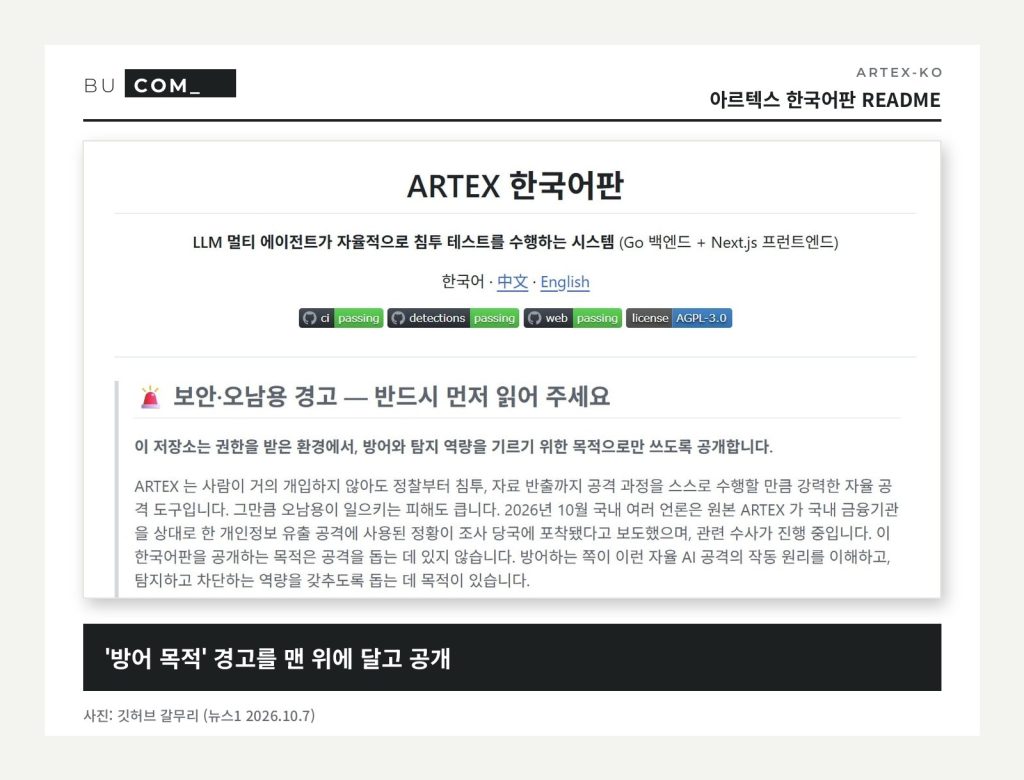
10월 7일에는 깃허브에 한국어판 ‘artex-ko’까지 올라왔어요. 맨 위에 ‘방어 목적’이라는 경고를 달았지만 악용 우려가 나와요. 다만 당국은 IP 소재국만 공유했을 뿐 특정 국가를 배후로 지목하지는 않았어요. 보안업계도 ‘완전히 새로운 기법’이라기보다 기존 탐색·반복 조회에 AI 자동화가 더해진 형태로 보고 있어요(서울신문). 제 생각엔 ‘사람이 하던 걸 AI가 밤새 대신 두드린다’는 게 핵심 같아요. 관리가 느슨한 문 하나만 있어도 결국 찾아낸다는 얘기니까요.
정부는 뭘 하고 있나
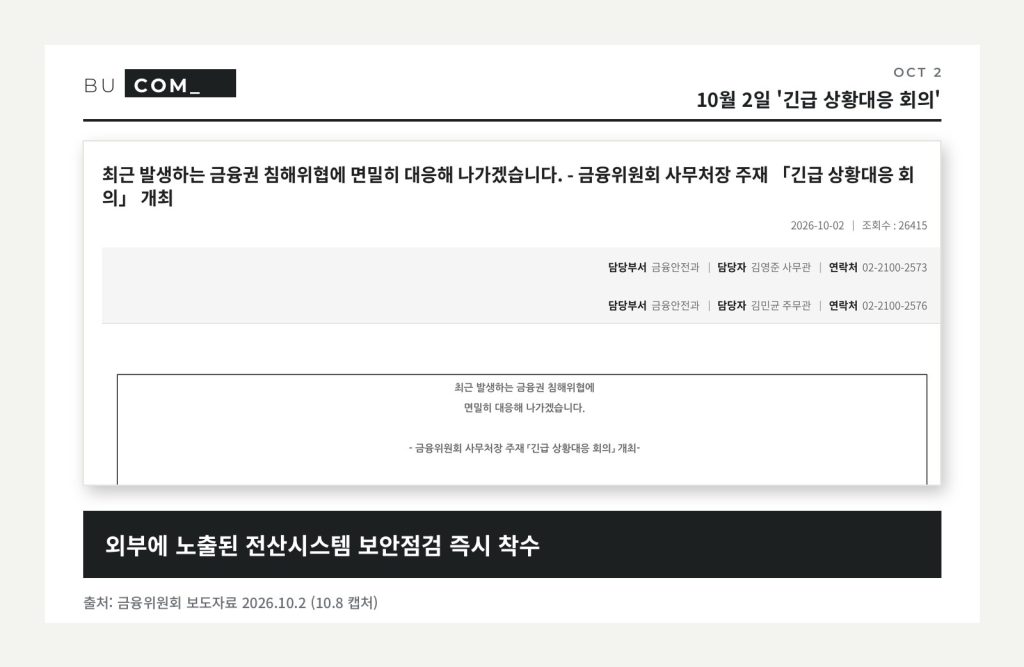
금융위원회는 10월 2일 사무처장 주재로 ‘긴급 상황대응 회의’를 열어 외부에 노출된 전산시스템 전반을 바로 점검하라고 했어요. 이틀 뒤인 10월 4일에는 이억원 위원장이 직접 ‘전 금융권 긴급 점검회의’를 열었고, 과기부·개인정보위·경찰청까지 참석했어요.
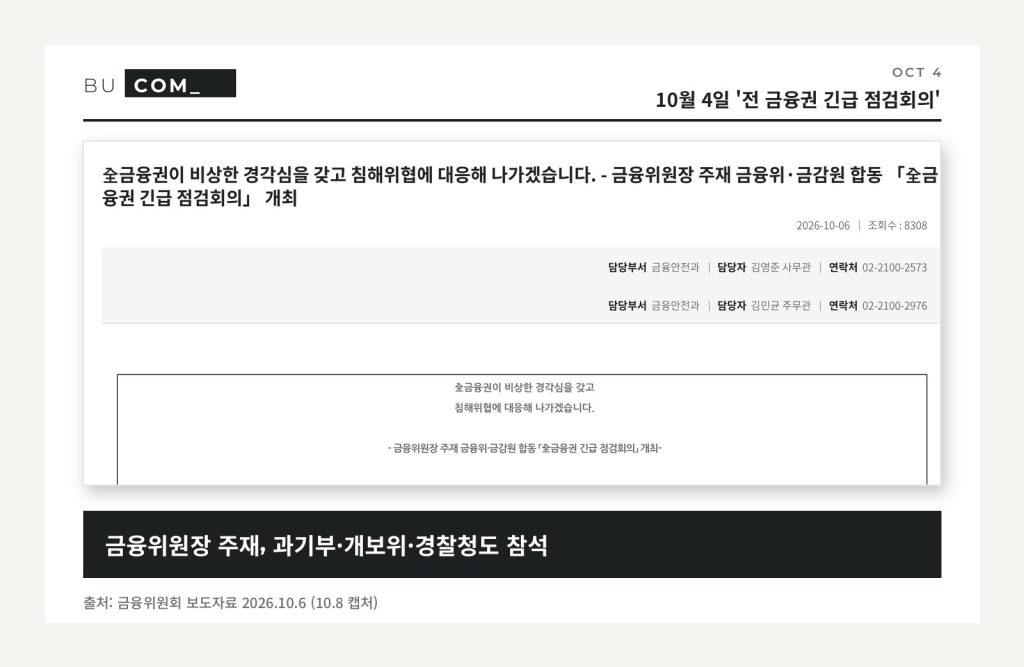
핵심 주문은 세 가지예요. 업무에 꼭 필요한 경우가 아니면 외부 접근을 원칙적으로 모두 차단할 것, 이미 공유된 공격 IP·수법을 탐지·차단 체계에 반영했는지 다시 확인할 것, 사고가 나면 피해보상과 2차 피해 예방을 신속히 할 것. 공유된 정보가 있었는데도 대응을 소홀히 해 사고가 나면 ‘엄정하게 대응’하겠다고도 했어요.
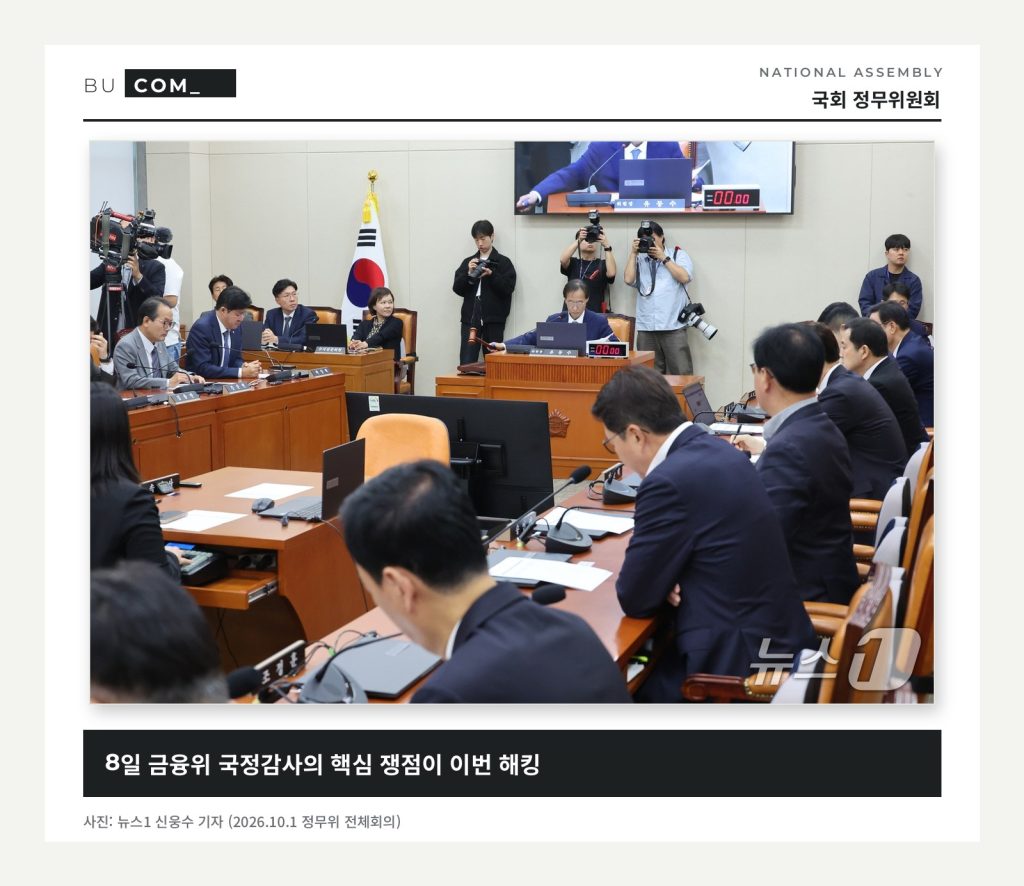
다만 사전 경고가 없었던 건 아니에요. 금감원은 8~9월에 ‘국가 배후 해킹조직의 외부 노출 자산 공격’을 경고하는 보안 권고문을 17차례 돌렸다고 KBS·서울신문이 전했어요. 오늘(8일) 국회 정무위원회 금융위 국정감사에서 이 부분이 집중적으로 다뤄질 전망이에요.
내 돈은 안전할까: 2차 피해가 진짜 문제
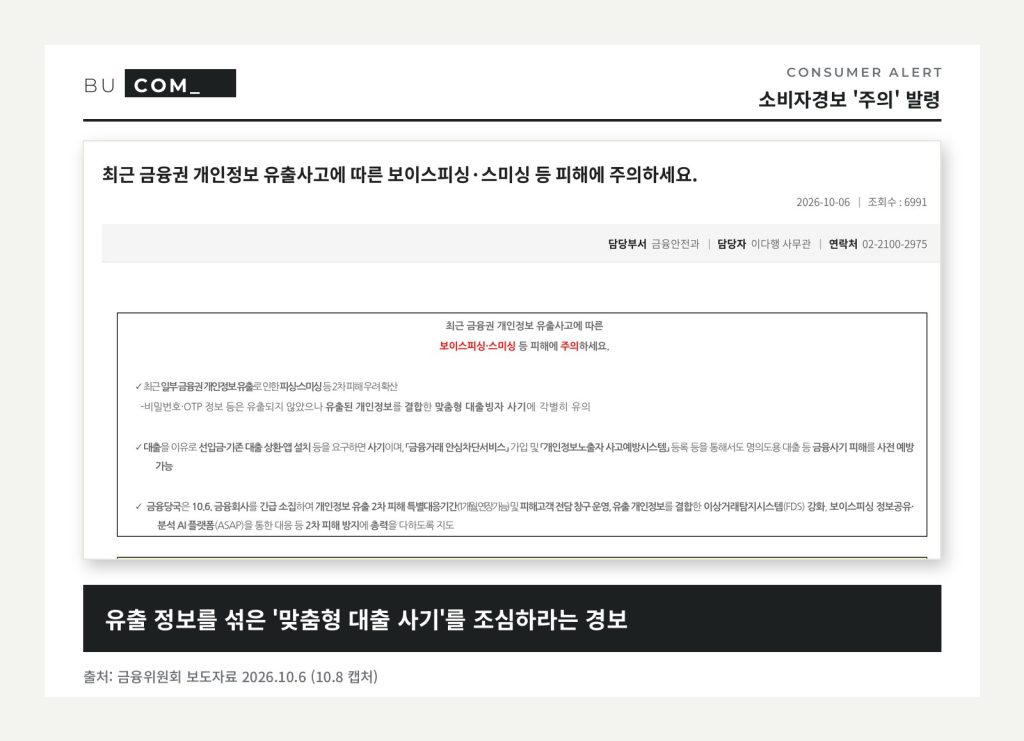
금융위는 ‘비밀번호·OTP 정보는 유출되지 않았고, 보이스피싱 등으로 고객 자금이 빠져나간 사례는 아직 확인되지 않았다’고 밝혔어요. 신한·KB국민·하나은행은 피해가 생기면 전액 보상하겠다고 했고요.
문제는 연소득·대출 한도처럼 내 금융 사정을 정확히 아는 사기 연락이에요. 금융당국은 10월 6일 소비자경보 ‘주의’를 내리고 한 달간(연장 가능) ‘개인정보 유출 2차 피해 특별대응기간’에 들어갔어요. 실제 피해가 확인되면 경보를 바로 올리겠다고 했어요.
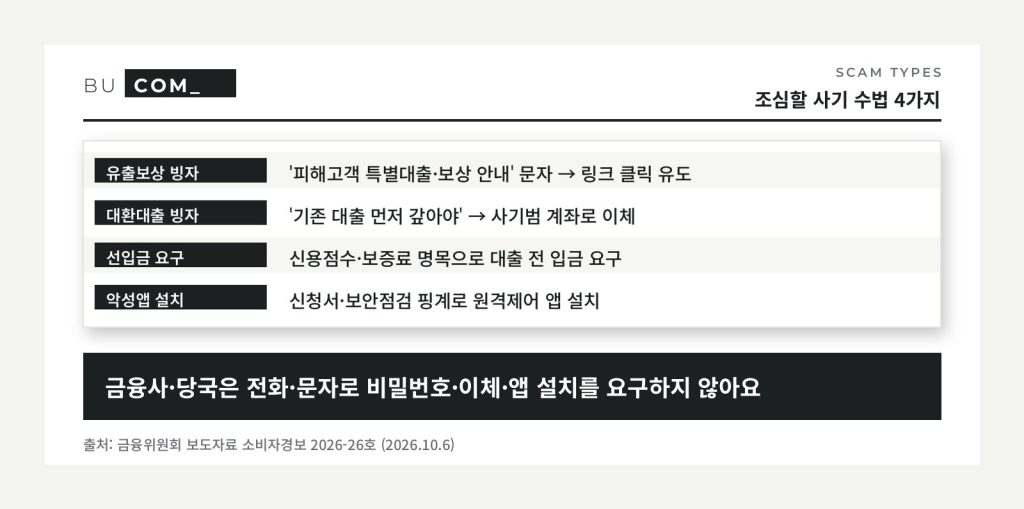
기억할 건 하나예요. 금융회사와 금융당국은 전화·문자로 비밀번호·인증번호를 묻거나, 피해보상·계좌보호를 이유로 이체를 요구하거나, 링크를 보내지 않아요. 대출 과정에서 선입금이나 앱 설치를 요구하면 그건 사기예요.
지금 해 둘 것
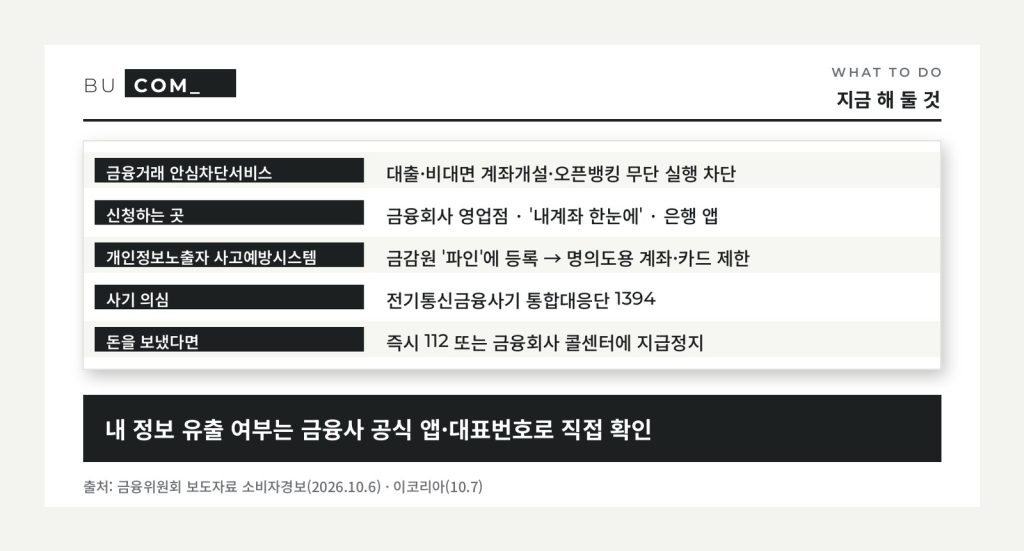
① 내 정보가 유출됐는지는 문자 속 링크가 아니라 해당 금융사 공식 앱이나 대표번호로 직접 확인하세요. ② ‘금융거래 안심차단서비스’에 가입하면 내 명의 대출·비대면 계좌 개설·오픈뱅킹이 무단으로 실행되는 걸 막을 수 있어요(영업점·’내계좌 한눈에’·은행 앱). ③ 금감원 ‘파인’의 ‘개인정보노출자 사고예방시스템’에 등록하면 명의도용 계좌·카드 발급을 제한할 수 있어요.
사기가 의심되면 1394(전기통신금융사기 통합대응단), 이미 돈을 보냈다면 바로 112나 금융회사 콜센터에 지급정지를 요청하세요. 신분증 사본·계좌 비밀번호를 휴대폰에 저장해 두지 말라는 것도 이번 경보에 들어 있어요.
은행 밖으로 번지는 공격
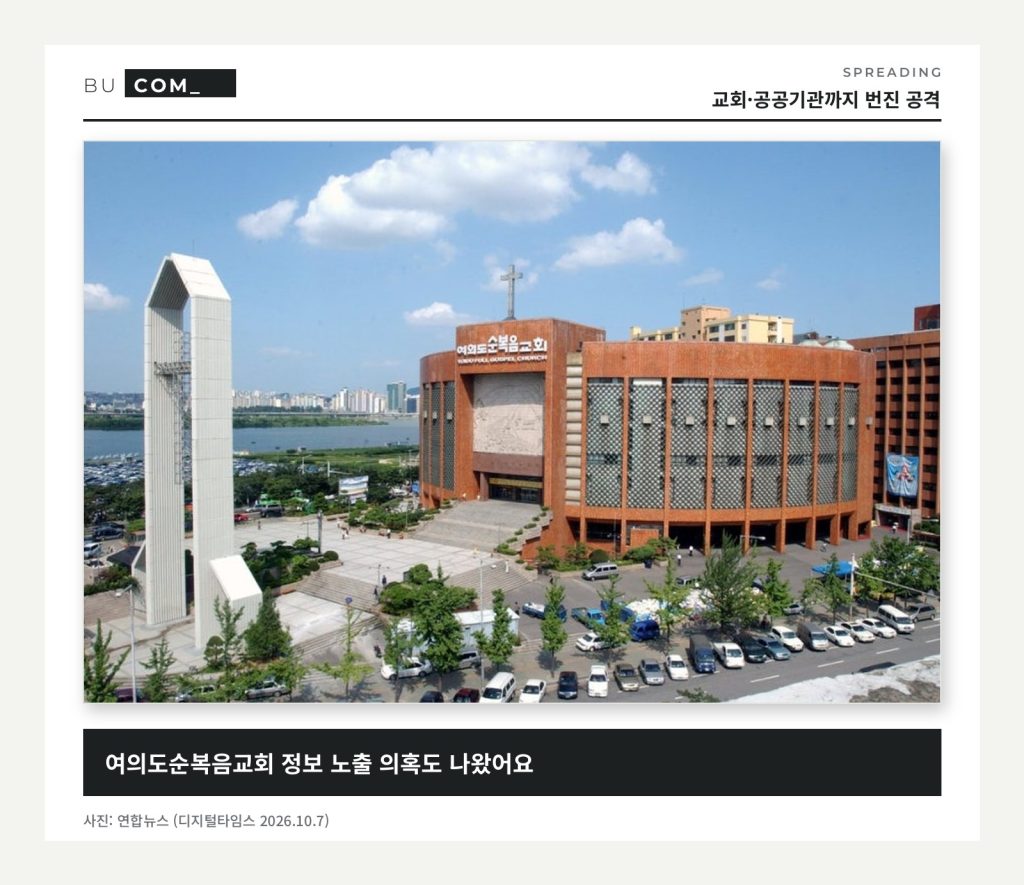
공격은 금융권에서 끝나지 않았어요. 서민금융진흥원과 신용회복위원회도 10월 2일 비슷한 공격을 받은 것으로 알려졌고(서울신문 단독), 여의도순복음교회는 성도 약 85만 명의 정보가 노출됐을 가능성이 제기됐어요(문화일보). 한편 신한은행 피해자들은 1인당 10만~30만 원 수준의 집단 손해배상 소송을 준비하고 있어요(노컷뉴스·국민일보).
경찰 수사와 금감원 검사 결과가 나오면 원인과 책임이 더 분명해질 거예요. 국정감사에서 새로 확인되는 숫자가 나오면 이 글에 이어서 고쳐 둘게요.
출처
· 금융위원회 — 「긴급 상황대응 회의」 개최 (2026.10.2)
· 금융위원회 — 「全금융권 긴급 점검회의」 개최 (2026.10.6)
· 금융위원회 — 개인정보 유출사고에 따른 보이스피싱·스미싱 주의 (소비자경보 2026-26호, 2026.10.6)
· 노컷뉴스(10.8) · 이코리아(10.7) · 더오피니언타임즈(10.6) · KTV(10.7) · 동아일보(10.8) · 서울신문(10.7~8) · KBS(10.7) · 머니투데이·뉴스1(10.7) · 국민일보(10.8) · 문화일보(10.7) (2026년 10월 8일 확인)
컴퓨터가 고장 났다면 부산 컴퓨터수리 · 출장수리 부컴에 맡겨 주세요. 부산·울산·김해·양산 어디든 직접 방문합니다.